VLAN ne zaman gerekir
Düz bir ağda (tek VLAN, tek alt ağ) her cihaz aynı yayın alanındadır. ARP, DHCP keşfi ve mDNS gibi yayınlar her porta ulaşır; cihaz sayısı arttıkça bu gürültü ve bir döngünün etki alanı da büyür. Yazıcıdaki bir arıza ya da yanlış takılmış bir kablo bütün binayı etkileyebilir.
Asıl sorun güvenlik. Düz ağda misafir dizüstü bilgisayarı ile etki alanı denetleyicisi arasında hiçbir kontrol noktası yoktur. VLAN ayrımı yapınca gruplar arası trafik zorunlu olarak bir yönlendiriciden geçer ve orada kural yazabilirsiniz. Yönetim de kolaylaşır: hangi adresin hangi işe ait olduğunu adresine bakarak anlarsınız.
Benim eşiğim basit: misafir Wi-Fi, IP telefon, sanallaştırma ana makinesi ya da internete açık bir servis varsa düz ağ artık yetmez. On kişilik bir ofiste bile en az kullanıcı, misafir ve yönetim ayrımını yapıyorum.
Ön koşullar
Tasarımdan önce envanter çıkarın. VLAN'ı cihaz türüne göre değil, güven düzeyine ve trafik profiline göre gruplayın.
| Envanter kalemi | Toplanacak bilgi | Tasarıma etkisi |
|---|---|---|
| Kullanıcı grupları | Kişi sayısı, kat/bina, büyüme beklentisi | Kullanıcı VLAN sayısı ve alt ağ boyutu |
| Sunucu rolleri | Etki alanı denetleyicisi, dosya, uygulama, veritabanı | Sunucu VLAN'ı, katman ayrımı |
| Cihaz türleri | IP telefon, yazıcı, kamera, IoT, erişim noktası | Ses, IoT ve misafir VLAN'ları |
| Sanallaştırma | Hipervizör sayısı, vMotion/canlı taşıma, iSCSI/NFS | Depolama ve göç VLAN'ları, jumbo frame |
| Anahtarlar | Model, yönetilebilirlik, L3 desteği, yazılım sürümü | Yönlendirmenin nerede yapılacağı |
| Güvenlik duvarı | Arayüz sayısı, 802.1Q alt arayüz desteği, çıkış hızı | VLAN'lar arası kuralların yeri |
Yönetilemeyen (unmanaged) anahtarlar 802.1Q etiketini yapılandırmanıza izin vermez; tasarımdaki her anahtar yönetilebilir olmalı. Alt ağ boyutlarını belirlemek için subnet ve CIDR rehberindeki yöntemi, hızlı kontrol için IP Subnet Hesaplama aracını kullanın; bu yazıda boyut hesabına girmiyorum.
Tasarım ilkeleri
802.1Q etiketi ve VLAN ID aralığı
IEEE 802.1Q, Ethernet çerçevesinde kaynak MAC adresinden sonra 4 baytlık bir etiket ekler. İlk 2 bayt TPID'dir (0x8100); kalan 2 bayt TCI'dır: 3 bit öncelik (PCP), 1 bit DEI ve 12 bit VLAN kimliği (VID). 12 bit 4096 değer verir; 0 (yalnızca öncelik etiketi) ve 4095 ayrılmıştır, kullanılabilir aralık 1-4094'tür. Cisco belgesine göre 1002-1005 de Token Ring ve FDDI için ayrılmıştır ve 1006-4094 genişletilmiş aralıktır.
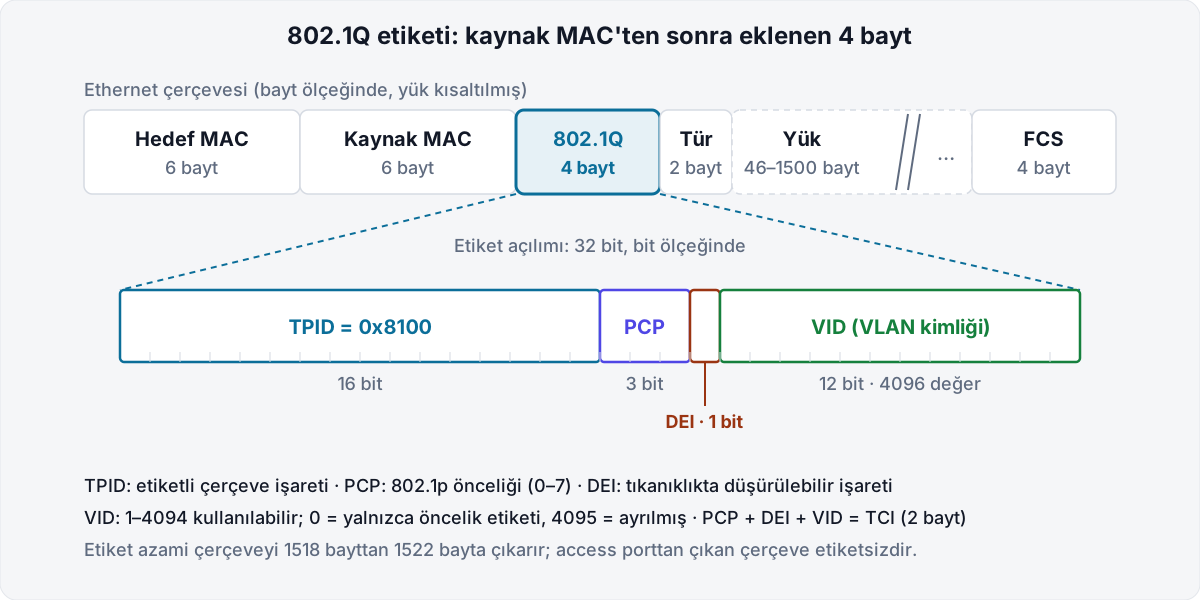
Access port tek bir VLAN'a aittir ve cihaza etiketsiz çerçeve gönderir. Trunk port birden çok VLAN'ı etiketli taşır; etiketsiz gelen çerçeveyi native VLAN'a koyar.
Numaralandırma şeması
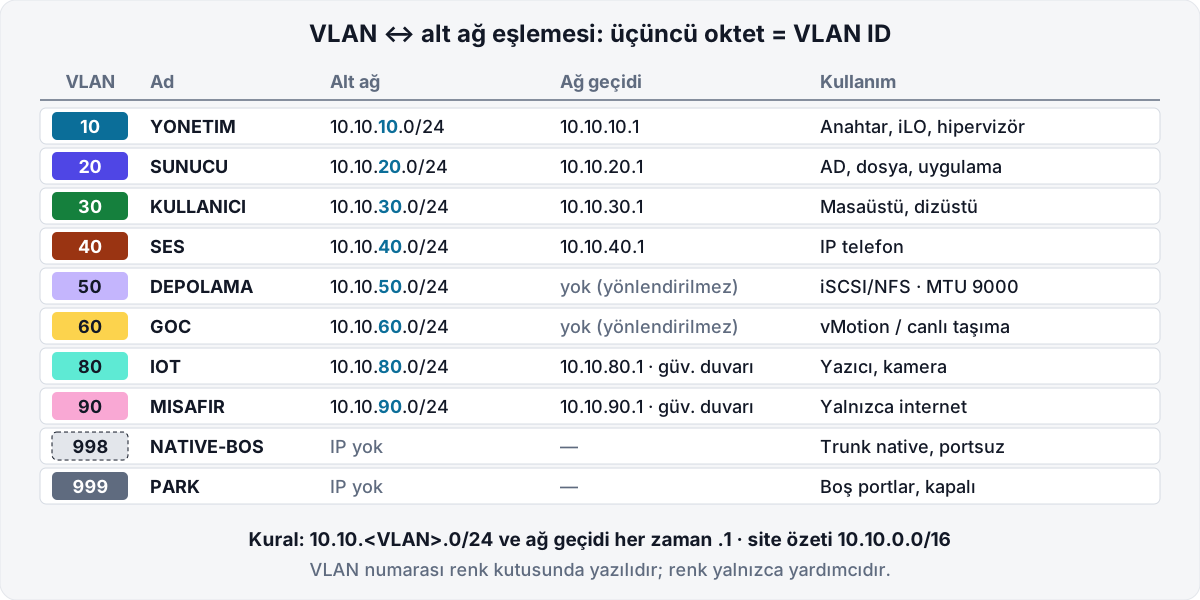
Kural koyun ve istisnasız uygulayın. Benim şablonum: her site bir /16 özet bloğu alır (10.10.0.0/16), her VLAN o bloğun içinde VLAN ID'si kadar üçüncü oktete sahip bir /24 alır, ağ geçidi her zaman .1'dir.
| VLAN | Ad | Alt ağ | Ağ geçidi | Kullanım |
|---|---|---|---|---|
| 10 | YONETIM | 10.10.10.0/24 | 10.10.10.1 | Anahtar, iLO/iDRAC, hipervizör yönetimi |
| 20 | SUNUCU | 10.10.20.0/24 | 10.10.20.1 | Etki alanı denetleyicisi, dosya, uygulama |
| 30 | KULLANICI | 10.10.30.0/24 | 10.10.30.1 | Masaüstü ve dizüstü |
| 40 | SES | 10.10.40.0/24 | 10.10.40.1 | IP telefon |
| 50 | DEPOLAMA | 10.10.50.0/24 | yok | iSCSI/NFS, MTU 9000, yönlendirilmez |
| 60 | GOC | 10.10.60.0/24 | yok | vMotion / canlı taşıma, yönlendirilmez |
| 80 | IOT | 10.10.80.0/24 | 10.10.80.1 (güvenlik duvarı) | Yazıcı, kamera, bina otomasyonu |
| 90 | MISAFIR | 10.10.90.0/24 | 10.10.90.1 (güvenlik duvarı) | Yalnızca internet |
| 998 | NATIVE-BOS | yok | yok | Trunk native VLAN'ı, hiçbir portta yok |
| 999 | PARK | yok | yok | Kullanılmayan, kapalı portlar |
Adlandırma
VLAN adını işlevden verin, konumdan değil: KULLANICI-KAT2 iyi, VLAN30 kötü. Büyük harf, Türkçe karaktersiz ve boşluksuz yazıyorum; bazı anahtarlar ve izleme araçları bu karakterlerle sorun çıkarır. Aynı ad her anahtarda, güvenlik duvarında ve hipervizör port grubunda aynı olmalı.
Üç örnek şablon
| Şablon | VLAN'lar | Yönlendirme | Not |
|---|---|---|---|
| Küçük ofis (tek anahtar, 10-50 kişi) | 10, 30, 40, 80, 90, 998, 999 | Güvenlik duvarında alt arayüz (router-on-a-stick) | Her VLAN geçişi kurala tabi |
| Orta işletme (çekirdek + kat anahtarları, sanallaştırma kümesi) | 10, 20, 30-33, 40, 50, 60, 70 yedekleme, 80, 90, 998, 999 | Çekirdek L3 anahtarda SVI; 80 ve 90 güvenlik duvarında | Depolama ve göç VLAN'ları yönlendirilmez |
| Veri merkezi | 10 bant dışı yönetim, 11 hipervizör yönetimi, 20-29 uygulama katmanları, 50/51 iSCSI A/B, 60, 70, 100-199 proje | Dağıtım katmanında SVI; katmanlar arası güvenlik duvarı | 4094 sınırına yaklaşınca ya da L2'yi siteler arasında uzatmak gerekince VXLAN |
Veri merkezinde VLAN sayısı 4094'ü zorluyorsa ya da bir 2. katman segmentini başka bir veri merkezine uzatmanız gerekiyorsa VLAN'ı zorlamayın. RFC 7348'e göre VXLAN 24 bitlik kimlikle 16 milyona kadar segment sunar; seçenekleri NSX ve Hyper-V ağ sanallaştırması karşılaştırmasında ele aldım.
VLAN'lar arası yönlendirme seçenekleri
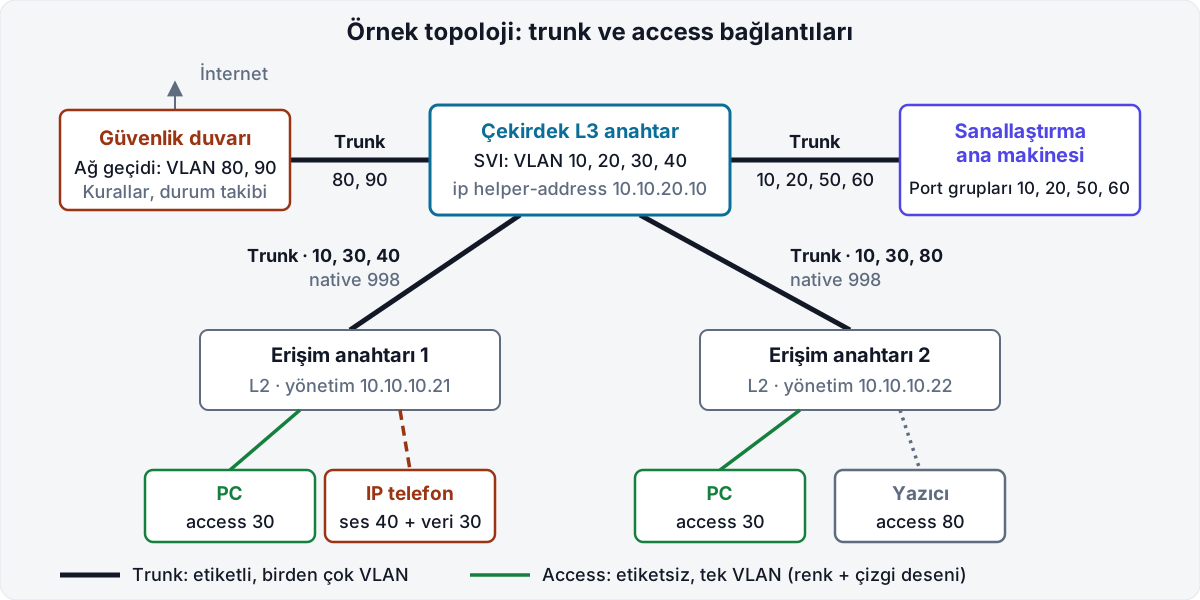
Üç yol var. Router-on-a-stick: yönlendirici ya da güvenlik duvarı tek trunk üzerinden her VLAN için bir alt arayüz (subinterface) açar; ucuzdur ama tüm VLAN'lar arası trafik o tek bağlantıyı paylaşır. L3 anahtarda SVI: her VLAN'ın ağ geçidi çekirdek anahtardaki sanal arayüzdür (Switched Virtual Interface); hızlıdır, kurallar ACL ile yazılır. Güvenlik duvarında alt arayüz: durum takipli (stateful) inceleme ve kayıt sağlar.
Ben karma yapıyorum: güvenilir iç VLAN'lar çekirdekte SVI ile, misafir ve IoT güvenlik duvarında sonlanır.
STP, MTU ve ses VLAN'ı
Cisco anahtarlar varsayılan olarak VLAN başına ayrı bir yayılan ağaç (PVST+/Rapid PVST+) çalıştırır; çok sayıda VLAN'da 802.1s ile tanımlanan ve bugün 802.1Q'nun parçası olan MSTP, VLAN'ları birkaç örneğe toplayarak yükü azaltır. Kök köprüyü her VLAN için bilinçli olarak çekirdeğe verin.
Depolama VLAN'ında jumbo frame (MTU 9000) kullanacaksanız hipervizör arayüzü, sanal anahtar, fiziksel anahtar ve depolama hedefi aynı MTU'da olmalı; ayrıntıları SAN ve NAS ile depolama yönetimi yazısında anlattım.
Ses VLAN'ında telefon, bağlı olduğu porttan ses VLAN'ını öğrenir: Cisco telefonlar CDP, diğerleri ANSI/TIA-1057 ile tanımlanan LLDP-MED ağ politikası ile. Cisco belgesine göre ses VLAN'ı yalnızca access portta yapılandırılır.
Adımlar
Örnekler Cisco IOS XE sözdizimiyle; topoloji Şekil 3'te.
- VLAN'ları oluşturun
VLAN'ları her anahtarda aynı ID ve adla tanımlayın. VTP kullanmıyorsanız modu
transparentya daofftutun ki bir anahtardaki hata tüm ağa yayılmasın.vlan 10 name YONETIM vlan 20 name SUNUCU vlan 30 name KULLANICI vlan 40 name SES vlan 998 name NATIVE-BOS vlan 999 name PARK - Access portları atayın
Uç cihaz portunu access moduna sabitleyin; bu DTP pazarlığını da kapatır. Telefonun arkasındaki PC aynı portta veri VLAN'ında kalır.
interface GigabitEthernet1/0/5 description KULLANICI-MASA-12 switchport mode access switchport access vlan 30 switchport voice vlan 40 spanning-tree portfast spanning-tree bpduguard enable - Kullanılmayan portları park edin
Boş portları park VLAN'ına alıp kapatın. Park VLAN'ını native VLAN'dan ayrı tutuyorum.
interface range GigabitEthernet1/0/40 - 48 switchport mode access switchport access vlan 999 shutdown - Trunk portları yapılandırın
Trunk'ı sabit modda açın, DTP'yi kapatın, native VLAN'ı 998'e taşıyın ve yalnızca gereken VLAN'lara izin verin. 998'i izin listesine eklemiyorum; o VLAN'da taşınacak trafik yok.
interface TenGigabitEthernet1/1/1
 description UPLINK-CEKIRDEK
 switchport mode trunk
 switchport nonegotiate
 switchport trunk native vlan 998
 switchport trunk allowed vlan 10,30,40
Sonradan VLAN eklerken
switchport trunk allowed vlan add 50kullanın;addolmadan yazılan liste öncekinin yerine geçer. - SVI'ları ve varsayılan ağ geçidini tanımlayın
Çekirdek L3 anahtarda yönlendirmeyi açın ve her VLAN için bir SVI oluşturun.
ip routing
interface Vlan30
 description GW-KULLANICI
 ip address 10.10.30.1 255.255.255.0
 no shutdown
L2 erişim anahtarı yalnızca yönetim VLAN'ında adres alır:
interface Vlan10
 ip address 10.10.10.21 255.255.255.0
ip default-gateway 10.10.10.1
Yönlendirmeyi güvenlik duvarında ya da yönlendiricide yapıyorsanız (router-on-a-stick) her VLAN bir alt arayüzdür:
interface GigabitEthernet0/0/1.90 encapsulation dot1Q 90 ip address 10.10.90.1 255.255.255.0 - DHCP relay ekleyin
DHCP sunucusu başka bir VLAN'daysa istemcinin yayını SVI'da durur. Cisco belgesine göre
ip helper-addressistemcilere en yakın L3 arayüze yazılır ve yayını tek noktaya iletim olarak sunucuya aktarır.interface Vlan30 ip helper-address 10.10.20.10İkinci DHCP sunucusu varsa ikinci bir
ip helper-addresssatırı ekleyin. - VLAN'lar arası erişim kurallarını yazın
SVI'lar arasında varsayılan olarak her şey yönlendirilir; kısıtı siz koyarsınız. Misafir ve IoT VLAN'larını güvenlik duvarında sonlandırıp yalnızca gereken hedeflere izin vermek en temizidir. Çekirdekte kalan VLAN'lar için ACL örneği; kullanıcıların yönetim VLAN'ına erişimini keser:
ip access-list extended KULLANICI-GIRIS
 deny   ip 10.10.30.0 0.0.0.255 10.10.10.0 0.0.0.255
 permit ip any any
interface Vlan30
 ip access-group KULLANICI-GIRIS in
ACL durum takipsizdir (stateless): yönetim VLAN'ından bir kullanıcı bilgisayarına başlatılan bağlantının yanıtı da bu kurala takılır. Dönüş trafiğini ve uygulama katmanını izlemek gerekiyorsa kuralı güvenlik duvarına taşıyın.
- Sanallaştırma ana makinesine trunk ve VLAN ayarı
Anahtar tarafında ana makine portu, yalnızca o makinenin VLAN'larına izin veren bir trunk'tır (
switchport trunk allowed vlan 10,20,50,60). Hipervizör tarafında etiketleme şöyle ayarlanır.vSphere: Broadcom belgesine göre port grubunda VLAN ID 0 harici anahtar etiketlemesi (EST, ana makine access porta bağlı), 1-4094 sanal anahtar etiketlemesi (VST, trunk gerekir), standart anahtarda 4095 ise konuk etiketlemesidir (VGT).
esxcli network vswitch standard portgroup set -p "SUNUCU" -v 20Hyper-V:
Set-VMNetworkAdapterVlan -VMName <VM-ADI> -Access -VlanId 20
Set-VMNetworkAdapterVlan -ManagementOS -VMNetworkAdapterName <vNIC-ADI> -Access -VlanId 10
Proxmox VE: köprüyü VLAN farkında (VLAN-aware) yapıp etiketi sanal makinenin ağ kartına verin; geçiş sırasında bu yapının vSphere karşılığını Proxmox ve VMware geçiş rehberinde anlattım.
auto vmbr0 iface vmbr0 inet manual bridge-ports eno1 bridge-stp off bridge-fd 0 bridge-vlan-aware yes bridge-vids 2-4094qm set <VMID> --net0 virtio,bridge=vmbr0,tag=20
Diğer üreticilerde karşılıklar
| İş | Cisco IOS XE | Aruba CX | MikroTik RouterOS 7 |
|---|---|---|---|
| Access port | switchport access vlan 30 | no routing + vlan access 30 | köprü portunda pvid=30 + VLAN tablosunda untagged |
| Trunk izin listesi | switchport trunk allowed vlan 10,30 | vlan trunk allowed 10,30 | /interface bridge vlan add ... tagged=<PORT> vlan-ids=30 |
| Native VLAN | switchport trunk native vlan 998 | vlan trunk native 998 | trunk portunda frame-types=admit-only-vlan-tagged |
| Etkinleştirme | anında | anında | vlan-filtering=yes en son |
Aruba belgesine göre native VLAN tanımlamak izin listesini "tümü"ne çevirir; önce native'i, sonra izin listesini yazın. MikroTik belgesi de VLAN filtrelemeyi yönetim erişimi hazır olmadan açarsanız cihazdan kilitlenebileceğinizi belirtiyor.
Doğrulama
Anahtarda üç komutla başlıyorum:
show vlan brief
show interfaces trunk
show ip interface brief
show interfaces GigabitEthernet1/0/5 switchport
show vlan brief her VLAN'ın hangi access portlarda olduğunu, show interfaces trunk her trunk'ın modunu, native VLAN'ını, izinli VLAN'larını ve yayılan ağaçta iletimde olanları gösterir. İzinli listede olup son sütunda görünmeyen VLAN, karşı uçta ya da STP'de bir sorun olduğunu söyler. show ip interface brief SVI'ların up/up olduğunu doğrular; SVI, o VLAN'da en az bir port etkin değilse kalkmaz.
Windows ve Hyper-V tarafında:
Get-NetAdapter | Format-Table Name, InterfaceDescription, VlanID, Status
Get-VMNetworkAdapterVlan -VMName <VM-ADI>
Get-VMNetworkAdapterVlan -ManagementOS
Linux'ta ip -d link VLAN arayüzünün protokolünü ve kimliğini gösterir:
ip -d link showJumbo frame'i parçalanmayı yasaklayan ping ile uçtan uca sınayın: 9000 MTU'da yük 8972 bayttır (20 bayt IP, 8 bayt ICMP başlığı düşülür). ESXi'de vmkping -d -s 8972 <HEDEF-IP>, Windows'ta ping -f -l 8972 <HEDEF-IP>. Son olarak her VLAN'dan bir istemcinin DHCP ile doğru alt ağdan adres aldığını ve izin vermediğiniz VLAN'lara ulaşamadığını kontrol edin.
Güvenlik sertleştirmesi
VLAN atlama (VLAN hopping) iki yolla yapılır. Anahtar taklidi (switch spoofing): saldırgan DTP göndererek portunu trunk'a çevirir ve tüm VLAN'lara erişir. Çift etiketleme (double tagging): saldırgan, dış etiketi trunk'ın native VLAN'ı olan bir çerçeve gönderir; ilk anahtar dış etiketi atar, iç etiket çerçeveyi hedef VLAN'a taşır. Saldırı tek yönlüdür, ama tek paket bile zararlı olabilir.
- Uç cihaz portlarını
switchport mode accessile sabitleyin; trunk'lardaswitchport nonegotiatekullanın. - VLAN 1'i hiçbir kullanıcı ya da yönetim trafiği için kullanmayın; trunk izin listelerinden çıkarın.
- Native VLAN'ı IP'siz, portsuz bir VLAN'a (998) taşıyın; destekleyen platformlarda native VLAN'ı da etiketleyin.
- Kullanılmayan portları park VLAN'ına alıp kapatın.
- Trunk'larda yalnızca gereken VLAN'lara izin verin.
- Erişim portlarında BPDU Guard, DHCP snooping ve dinamik ARP denetimi açın.
- Aynı VLAN içindeki cihazların birbirini görmemesi gerekiyorsa (otel, misafir, DMZ) özel VLAN (private VLAN, RFC 5517) ya da erişim noktasındaki istemci izolasyonunu kullanın.
- vSphere'de 4095'i yalnızca etiketi kendisi işleyen ve buna yetkili sanal makinelere verin.
Sunucu tarafındaki sertleştirme için Windows Server 2025 sertleştirme kontrol listesine bakın.
Sık yapılan hatalar
Native VLAN uyuşmazlığı. Trunk'ın iki ucunda farklı native VLAN, etiketsiz trafiği iki VLAN'a böler; belirtisi aralıklı bağlantı ve STP uyarılarıdır. İki ucu birlikte değiştirin.
Trunk'ta izin verilmeyen VLAN. Yeni VLAN'ı anahtarda oluşturup ara trunk'lara eklemeyi unutmak sık rastlanan bir arızadır. Port doğru VLAN'da, SVI ayakta, ama istemci adres alamaz. Yolun üzerindeki her trunk'ta show interfaces trunk çıktısını kontrol edin; eklerken add anahtar sözcüğünü unutmayın.
MTU uyuşmazlığı. Depolama VLAN'ında bir halka 1500'de kalırsa küçük paketler geçer, büyük olanlar düşer. Belirti, ping çalışırken iSCSI oturumunun kopması ya da vMotion'ın yarıda kalmasıdır.
Her şeyi tek /16'ya koymak. 65 bin adreslik tek alt ağ, düz ağın bütün sorunlarını VLAN etiketiyle taşır. /16'yı site özeti olarak kullanın, içini VLAN başına /24'lere bölün.
Yönetim VLAN'ını kullanıcıyla paylaşmak. Anahtar, iLO ve hipervizör yönetim arayüzleri kullanıcı VLAN'ındaysa bir kullanıcının ele geçirilmiş bilgisayarı doğrudan yönetim düzlemine erişir. Yönetim VLAN'ına yalnızca yönetim istasyonlarından ve atlama sunucusundan erişim verin.
DHCP relay'i unutmak. Yeni VLAN'da istemciler 169.254.x.x alıyorsa ilk bakılacak yer SVI'daki ip helper-address satırıdır. Ad çözümleme de bozuluyorsa DNS sorun giderme rehberindeki adımlara geçin.
Kaynaklar
- IEEE SA, "IEEE 802.1Q-2022 – Bridges and Bridged Networks": https://standards.ieee.org/standard/802_1Q-2022.html (Ekim 2026)
- Cisco, "Configuring VLANs" (Catalyst 9300, IOS XE 17.12.x): https://www.cisco.com/c/en/us/td/docs/switches/lan/catalyst9300/software/release/17-12/configuration_guide/vlan/b_1712_vlan_9300_cg/configuring_vlans.html (Ekim 2026)
- Cisco, "Configuring VLAN Trunks" (Catalyst 9300, IOS XE 17.12.x): https://www.cisco.com/c/en/us/td/docs/switches/lan/catalyst9300/software/release/17-12/configuration_guide/vlan/b_1712_vlan_9300_cg/configuring_vlan_trunks.html (Ekim 2026)
- Cisco, "Configuring Voice VLANs" (Catalyst 9300, IOS XE 17.15.x): https://www.cisco.com/c/en/us/td/docs/switches/lan/catalyst9300/software/release/17-15/configuration_guide/vlan/b_1715_vlan_9300_cg/configuring_voice_vlans.html (Ekim 2026)
- Cisco, "Configuring DHCP" (Catalyst 9300, IOS XE 17.9.x): https://www.cisco.com/c/en/us/td/docs/switches/lan/catalyst9300/software/release/17-9/configuration_guide/ip/b_179_ip_9300_cg/configuring_dhcp.html (Ekim 2026)
- Broadcom, "VLAN Configuration" (vSphere 9.1): https://techdocs.broadcom.com/us/en/vmware-cis/vsphere/vsphere/9-1/vsphere-networking/isolate-network-traffic-by-using-vlans/vlan-configuration.html (Ekim 2026)
- Microsoft Learn, "Set-VMNetworkAdapterVlan": https://learn.microsoft.com/en-us/powershell/module/hyper-v/set-vmnetworkadaptervlan (Ekim 2026)
- Proxmox VE, "Network Configuration": https://pve.proxmox.com/wiki/Network_Configuration (Ekim 2026)
- Proxmox VE, "qm(1)": https://pve.proxmox.com/pve-docs/qm.1.html (Ekim 2026)
- HPE Aruba Networking, AOS-CX "vlan trunk native": https://arubanetworking.hpe.com/techdocs/AOS-CX/10.14/HTML/l2_bridging_8400/Content/Chp_vlans/vlan_cmds/vla-tru-nat.htm (Ekim 2026)
- MikroTik, "Bridge VLAN Table": https://help.mikrotik.com/docs/spaces/ROS/pages/28606465/Bridge+VLAN+Table (Ekim 2026)
- RFC 7348, "Virtual eXtensible Local Area Network (VXLAN)": https://www.rfc-editor.org/rfc/rfc7348 (Ekim 2026)
- RFC 5517, "Cisco Systems' Private VLANs: Scalable Security in a Multi-Client Environment": https://www.rfc-editor.org/rfc/rfc5517 (Ekim 2026)
Sık sorulan sorular
VLAN nedir, alt ağdan farkı ne?
VLAN (sanal yerel ağ), tek bir fiziksel anahtarı birden çok ayrı yayın alanına bölen 2. katman kavramıdır. Alt ağ ise 3. katmanda IP adres bloğudur. Pratikte her VLAN'a tek bir alt ağ verilir ve iki VLAN arasındaki trafik bir yönlendiriciden ya da güvenlik duvarından geçer.
En fazla kaç VLAN oluşturabilirim?
802.1Q etiketindeki VLAN kimliği 12 bittir; 0 ve 4095 ayrılmış olduğundan kullanılabilir aralık 1-4094'tür. Cisco anahtarlarda 1002-1005 de eski Token Ring ve FDDI için ayrılmıştır. Daha fazlası gerekiyorsa 24 bitlik kimlik kullanan VXLAN gibi bir overlay'e geçilir.
Native VLAN nedir, neden değiştirilmeli?
Native VLAN, trunk bağlantısında etiketsiz taşınan VLAN'dır; varsayılan değeri çoğu üreticide 1'dir. Çift etiketleme (double tagging) saldırısı bu VLAN'a dayanır. Native VLAN'ı hiçbir kullanıcı portunun bulunmadığı, IP'siz bir VLAN'a taşımak bu riski kapatır.
VLAN'lar arası yönlendirme için yönlendirici mi, L3 anahtar mı, güvenlik duvarı mı?
Az sayıda VLAN ve düşük trafikte güvenlik duvarında alt arayüzler yeterlidir ve her geçiş kurala tabi olur. VLAN'lar arası trafik yüksekse çekirdek L3 anahtarda SVI ile yönlendirme yapılır; misafir, IoT gibi güvenilmeyen VLAN'lar ise yine güvenlik duvarında sonlandırılır.
vSphere'de port grubunda VLAN ID 4095 ne anlama gelir?
Standart anahtarda 4095, Virtual Guest Tagging (VGT) modudur: sanal anahtar etiketleri silmeden sanal makineye iletir, etiketlemeyi konuk işletim sistemi yapar. VLAN ID 0 harici anahtar etiketlemesi, 1-4094 ise sanal anahtar etiketlemesidir. VMware güvenlik belgesi 4095'in yalnızca buna yetkili sanal makinelerde kullanılmasını ister.
Sistem Yöneticisi. Sanallaştırma ve depolama altyapıları kuruyor, yönetiyor ve burada belgeliyor. Yazıdaki bir bilgi eskidiyse düzeltme önerin.