DNS arızasında ilk iş komut denemek değil, zincirin hangi halkasında kırıldığını bulmaktır: istemci (önbellek, hosts, NRPT, yanlış sunucu), yapılandırılmış iç DNS sunucusu (bölge, önbellek, yönlendirici) ya da yetkili sunucu. Çoğu zaman üç sorgu yeter: Resolve-DnsName ad istemcinin gördüğünü, Resolve-DnsName ad -Server <IC-DNS> -DnsOnly -NoHostsFile iç sunucunun cevabını, dig @<YETKILI-NS> ad +norecurse kaynaktaki gerçeği gösterir. Cevabın ilk değiştiği yer arızanın olduğu halkadır.
Belirti
DNS arızası nadiren "DNS bozuk" diye gelir. Bana gelen çağrılar genelde şu beş kalıptan birine uyar:
- IP ile açılıyor, adla açılmıyor.
ping 10.0.0.39cevap veriyor,ping intranet.example.com"could not find host" diyor; tarayıcıda ChromeDNS_PROBE_FINISHED_NXDOMAINgösteriyor. - Bazı istemcilerde çalışıyor, bazılarında çalışmıyor. Aynı VLAN'daki iki makineden biri adı çözüyor. Fark genellikle istemci tarafında: farklı DNS sunucusu, eski önbellek kaydı, unutulmuş bir hosts satırı ya da VPN'in eklediği NRPT kuralı.
- Yalnızca iç ağda (ya da yalnızca dışarıda) çalışıyor. Ofiste açılan portal evden açılmıyor veya tersi. Bu, iç ve dış için ayrı bölge tutulan split-brain (bölünmüş beyin) DNS'in klasik işaretidir.
- Etki alanına katılım başarısız. "An Active Directory Domain Controller for the domain could not be contacted" mesajı ve 0x54b hatası. Microsoft'un belgesine göre bu çoğunlukla DC'yi bulmak için sorgulanan SRV kaydının zaman aşımına uğramasından çıkar.
- Aralıklı SERVFAIL. Aynı ad bazen çözülüyor, bazen "DNS server failure" dönüyor. Yönlendirici gecikmesi, DNSSEC doğrulama hatası ya da büyük yanıtların ağda takılması akla gelmelidir.
Neden
Bir uygulama ad sorduğunda soru beş halkadan geçer. Windows'ta önce DNS İstemcisi hizmeti yerel önbelleğe ve hosts dosyasına bakar, NRPT (Name Resolution Policy Table, ad çözümleme ilke tablosu) kuralı varsa soruyu o kuralın sunucusuna yönlendirir. Cevap yoksa soru arayüzde yapılandırılmış DNS sunucusuna gider. O sunucu bölgenin sahibi değilse koşullu yönlendiriciye, genel yönlendiriciye ya da kök ipuçlarına (root hints) başvurur. Zincirin sonunda kök, TLD ve yetkili ad sunucusu vardır.
Her halka kendi önbelleğini tutar ve kendi hatasını üretir. Bu yüzden "nslookup çalışıyor" cümlesi tek başına bir şey kanıtlamaz: Microsoft'un istemci sorun giderme belgesi, nslookup'ın istemcinin DNS önbelleğini kullanmadığını ve doğrudan yapılandırılmış sunucuya gittiğini açıkça yazar. Yani nslookup ilk iki halkayı atlar; tarayıcı atlamaz.
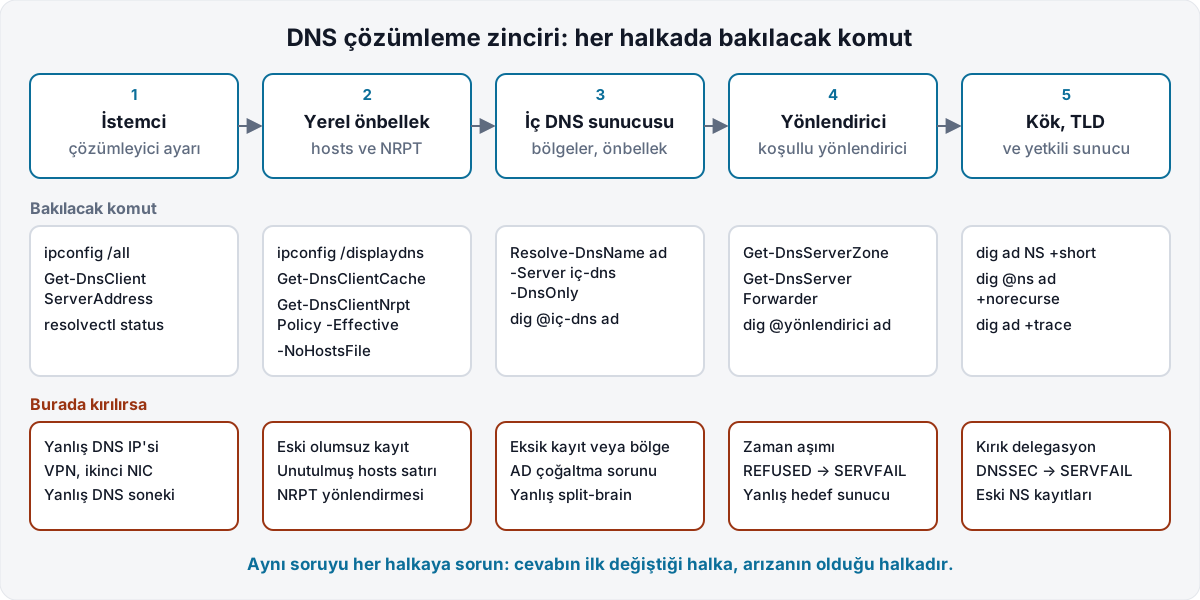
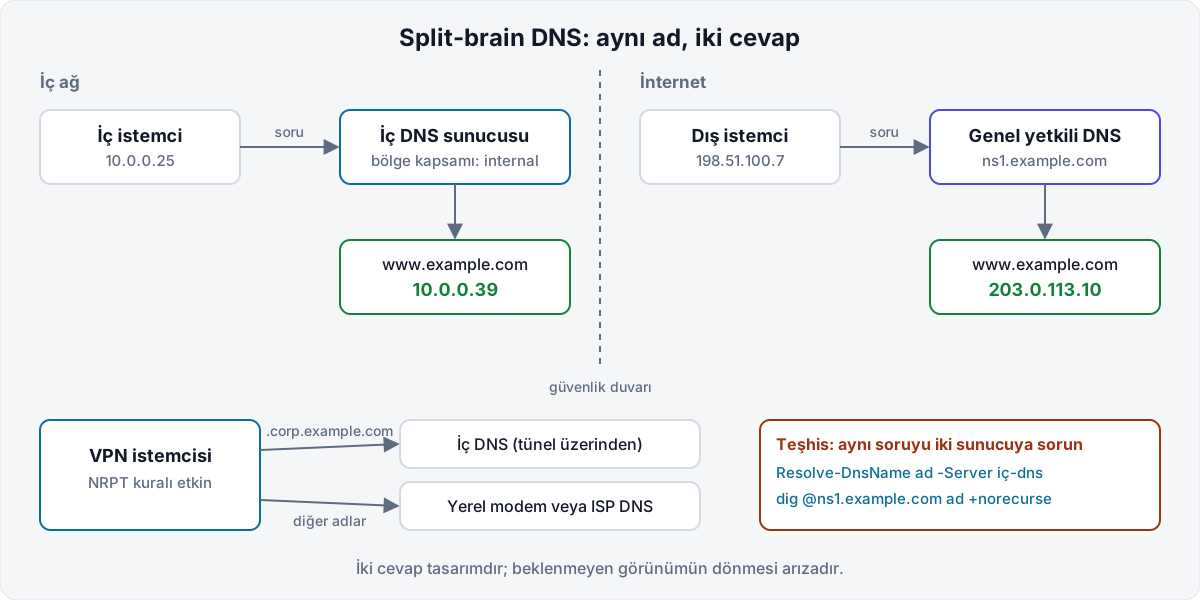
İç ağ ile internet aynı adı farklı cevaplıyorsa (split-brain) bir halka daha karışır: cevap, soruyu hangi sunucuya sorduğunuza bağlıdır. VPN istemcisi NRPT ile .corp.example.com sorularını iç sunucuya, gerisini ev modemine gönderebilir. Aynı makinede iki komutun iki farklı cevap vermesi bu durumda arıza değil, tasarımdır; arıza, beklenmeyen görünümün dönmesidir.
Çözüm
Sırayla gidin ve her adımda bir halkayı eleyin. Örneklerde <AD> sorunlu ad, <IC-DNS> istemcinin kullandığı iç DNS sunucusu, <YETKILI-NS> bölgenin yetkili ad sunucusudur.
- İstemci yapılandırmasını ve önbelleği kontrol edin
Önce istemcinin gerçekten hangi sunucuya sorduğunu görün. DHCP'den yanlış DNS adresi gelmesi, ikinci bağdaştırıcıdaki (Hyper-V vSwitch, VPN) unutulmuş bir adres ya da yanlış DNS soneki en sık bulduğum nedenler.
Get-DnsClientServerAddress -AddressFamily IPv4Get-DnsClientCache -Entry <AD>Microsoft'un belgesine göre
ipconfig /displaydnsçıktısında sorunlu adın altında "Name does not exist" görüyorsanız sunucudan gelen olumsuz cevap istemcide önbelleğe alınmıştır. Temizleyip tekrar deneyin:Clear-DnsClientCacheLinux'ta
/etc/resolv.confiçindenameserver 127.0.0.53görüyorsanız systemd-resolved'ın yerel stub çözümleyicisini görüyorsunuz; dig'in bu adrese sorduğu soru gerçek sunucuyu göstermez. Gerçek üst sunucular ve bağlantı başına ayarlarresolvectl statusçıktısındadır, önbelleğiresolvectl flush-cachestemizler. - hosts dosyasını ve NRPT kurallarını eleyin
hosts dosyası (
C:\Windows\System32\drivers\etc\hosts) DNS'ten önce gelir. Aynı adı hosts'u atlayarak sorun; iki sonuç farklıysa sorun dosyadadır:Resolve-DnsName -Name <AD> -NoHostsFileSelect-String -Path "$env:windir\System32\drivers\etc\hosts" -Pattern '^\s*[^#\s]'Sonra NRPT'ye bakın. DirectAccess, Always On VPN veya GPO ile gelen bir kural, bir ad alanını tamamen farklı sunuculara yönlendirebilir ve
ipconfig /flushdnsbunu düzeltmez.-Effectiveparametresi o an uygulanan ilkeyi gösterir:Get-DnsClientNrptPolicy -EffectiveResolve-DnsNamevarsayılan olarak DNS başarısız olunca LLMNR ve NetBIOS'a da düşebilir;-DnsOnlybunu keser. Bu yayın protokollerini zaten kapattıysanız (Windows Server 2025 sertleştirme listesindeki LLMNR ve NetBIOS maddesi) tek kaynak DNS olur ve sonuçlar daha öngörülebilir hâle gelir. - Yapılandırılmış sunucuya doğrudan sorun
Şimdi istemci katmanını devre dışı bırakıp iç sunucunun ne dediğine bakın.
-Serversorguyu belirttiğiniz sunucuya gönderir,-DnsOnlyve-NoHostsFileyerel kaynakları dışarıda bırakır:Resolve-DnsName -Name <AD> -Type A -Server <IC-DNS> -DnsOnly -NoHostsFiledig @<IC-DNS> <AD> Aİç sunucu doğru cevap veriyor ama istemci vermiyorsa sorun ilk iki halkadadır; geri dönün. İç sunucu da yanlış cevap veriyorsa bir sonraki adıma geçin. Ters kayıt sorunlarında aynı testi PTR ile yapın; ters bölge adı adresin oktetleri ters çevrilerek
in-addr.arpaaltında oluşur ve hangi bölgenin hangi alt ağı kapsadığını subnet ve CIDR rehberindeki sınırlar belirler:Resolve-DnsName -Name 39.0.0.10.in-addr.arpa -Type PTR -Server <IC-DNS> - Yetkili sunucuya sorun ve yolu izleyin
Önce bölgenin yetkili sunucularını bulun, sonra birine özyineleme istemeden sorun. Cevaptaki
aa(authoritative answer) bayrağı, cevabın önbellekten değil kaynaktan geldiğini gösterir:dig <ALAN-ADI> NS +shortdig @<YETKILI-NS> <AD> A +norecurseYetkili sunucu doğru, iç sunucu yanlış cevap veriyorsa arıza aradaki halkadadır: önbellek, yönlendirici ya da koşullu yönlendirici. Windows DNS Sunucusunda Microsoft'un yönlendirici sorun giderme belgesindeki sırayı izliyorum: önce ad için koşullu yönlendirici var mı, yoksa genel yönlendiriciler ve kök ipuçları:
Get-DnsServerZone -Name <ALAN-ADI>Get-DnsServerForwarderDelegasyon şüphesi varsa
dig <AD> +tracekökten başlayıp her yönlendirmeyi (referral) gösterir. Bu sorgu iç sunucuyu atlayıp doğrudan kök sunuculara gider; kurumsal ağda dışarıya UDP/TCP 53 kapalıysa takılır, bunu arıza sanmayın. Dış görünümü kontrol ederken kendi genel adresinizi ve ters kaydınızı IP adresim aracıyla görebilirsiniz. - Yanıt kodunu okuyun
Her sorgu bir yanıt kodu (RCODE) döndürür ve sorunun türünü bu kod söyler. dig bunu başlıktaki
status:alanında, nslookup İngilizce bir mesajla, Resolve-DnsName Windows hata metniyle gösterir. NODATA ayrı bir kod değildir; RFC 2308 bunu "NOERROR ve cevap bölümü boş" olarak tanımlar.Kod dig nslookup Windows (Resolve-DnsName) Anlamı İlk bakılacak yer NOERROR status: NOERRORAd ve adres Kayıtlar listelenir Cevap var Cevap yanlışsa önbellek ve split-brain NODATA NOERROR,ANSWER: 0No records9501, yalnızca SOA döner Ad var, bu türde kayıt yok Sorgu türü (A/AAAA/SRV) NXDOMAIN status: NXDOMAINNon-existent domain9003 DNS name does not existAd yok Yazım, DNS soneki, olumsuz önbellek SERVFAIL status: SERVFAILServer failure9002 DNS server failureSunucu cevap üretemedi Yönlendirici, DNSSEC, bölge yükleme REFUSED status: REFUSEDQuery refused9005 DNS operation refusedSunucu sizi reddetti Özyineleme ayarı, DNS ilkeleri Zaman aşımı connection timed outtimed outtimeout period expiredCevap hiç gelmedi UDP/TCP 53, sunucu durumu 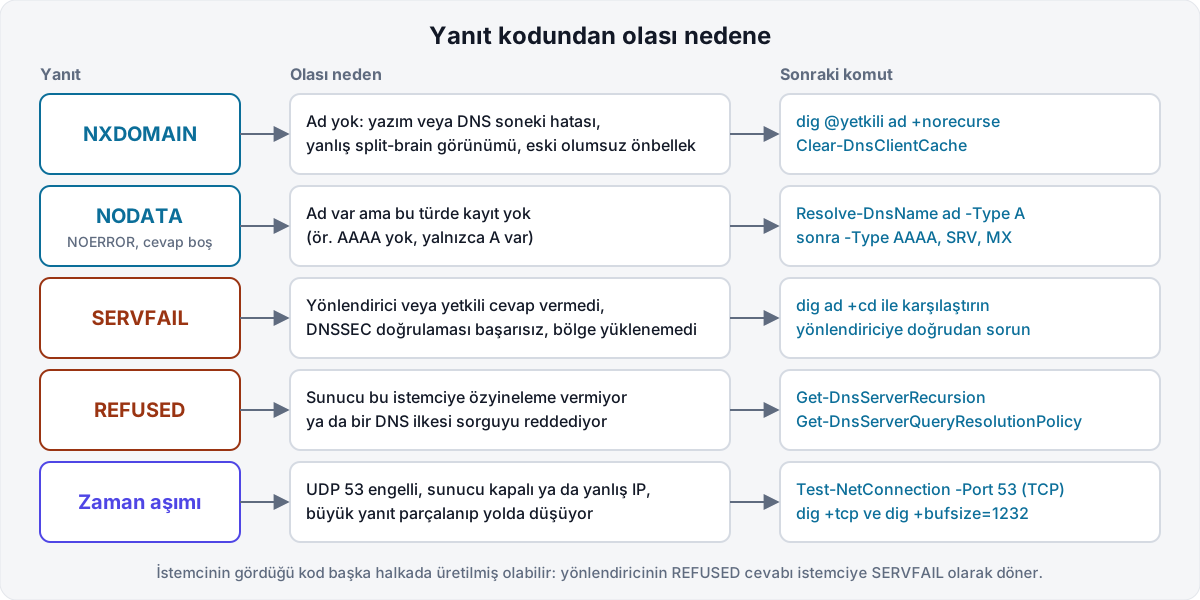
Şekil 3. Yanıt kodundan olası nedene ve sonraki komuta. Microsoft'un yönlendirici belgesindeki iki senaryo bu tabloyu iyi özetliyor: koşullu yönlendirici sorguyu reddederse (REFUSED) iç sunucu istemciye SERVFAIL döner; yönlendiricide kayıt yoksa NXDOMAIN aynen istemciye taşınır. Yani istemcinin gördüğü kod, zincirin başka bir halkasında üretilmiş olabilir.
- TTL ve olumsuz önbelleği hesaba katın
Kaydı düzelttiniz ama eski cevap dönüyorsa önbellek süresini hesaplayın. RFC 2308'e göre olumsuz cevabın önbellek süresi, SOA kaydının MINIMUM alanı ile SOA'nın kendi TTL'inden küçük olanıdır. NXDOMAIN cevabının yetki (authority) bölümündeki SOA satırının TTL'i bu süreyi doğrudan gösterir:
dig @<YETKILI-NS> olmayan-ad.<ALAN-ADI> A +noall +authorityWindows DNS Sunucusu tarafında Microsoft'un
Set-DnsServerCachebelgesine göre olumlu kayıtlar varsayılan olarak en fazla bir gün, olumsuz cevaplar en fazla 15 dakika tutulur. Sunucu önbelleğini temizlemek için:Clear-DnsServerCache - AD ortamında SRV kayıtlarını ve DC bulmayı test edin
Etki alanına katılım ve oturum açma, DC'nin DNS üzerinden bulunmasına dayanır. Microsoft'un DC locator belgesine göre Netlogon, SRV kayıtlarını sorgular ve bulduğu DC'lere UDP üzerinden LDAP ping gönderir. Önce kaydın varlığını, sonra bulmanın kendisini test edin:
Resolve-DnsName -Name _ldap._tcp.dc._msdcs.<ETKI-ALANI> -Type SRV -Server <IC-DNS>nltest /dsgetdc:<ETKI-ALANI> /forceSRV sorgusu NXDOMAIN dönüyorsa istemci büyük olasılıkla AD bölgesini barındırmayan bir sunucuya (ör. ISP veya genel çözümleyici) soruyordur. Kayıt var ama
nltestbaşarısızsa sorun DNS'ten çıkıp ağa (LDAP 389, RPC 135, SMB 445) kaymıştır. DC'lerin kayıt ve çoğaltma sağlığını Active Directory sağlık kontrolü yazısındaki dcdiag ve repadmin adımlarıyla doğrulayın. - Ağı kontrol edin: UDP/TCP 53 ve büyük yanıtlar
DNS sorguları varsayılan olarak UDP 53 kullanır, büyük yanıtlarda TCP 53'e geçer; RFC 7766 TCP desteğini zorunlu tutar. Dikkat:
Test-NetConnection -Portyalnızca TCP'yi test eder, UDP 53 için bir şey söylemez. UDP'yi en iyi gerçek bir sorgu test eder:Test-NetConnection -ComputerName <IC-DNS> -Port 53Resolve-DnsName -Name <AD> -Server <IC-DNS> -TcpOnlyKüçük cevaplar gelip büyükleri (DNSSEC imzalı, çok sayıda TXT veya SRV içeren) takılıyorsa EDNS arabellek boyutu ve parçalanma (fragmentation) şüphelisidir. DNS Flag Day 2020, parçalanmayı önlemek için 1232 baytlık EDNS arabelleğini önerdi. Aşağıdaki iki sorgudan biri gelip diğeri gelmiyorsa güvenlik duvarı UDP parçalarını ya da TCP 53'ü kesiyordur:
dig @<IC-DNS> <AD> +dnssec +bufsize=1232dig @<IC-DNS> <AD> +tcpAralıklı SERVFAIL ve DNSSEC şüphesinde
+cd(checking disabled) ile doğrulamayı kapatın. RFC 4035'e göre doğrulayan sunucu sahte veride SERVFAIL döndürür, CD bayrağı ayarlıysa veriyi verir;+cdile cevap geliyorsa sorun imzadadır.
Sunucu tarafında kanıt toplamak
İstemci testleri sunucuyu işaret ediyorsa tahmin yerine günlüğe bakın. Windows Server'da DNS Sunucusu analitik günlüğü (Microsoft-Windows-DNSServer/Analytical) her başarılı cevabı 257, her başarısız cevabı 258, her özyinelemeli sorgu zaman aşımını 262 olay kimliğiyle yazar. Microsoft'un belgesine göre analitik günlük, saniyede 100.000 sorgu alan bir sunucuda yaklaşık yüzde 5 performans kaybına yol açabilir; 50.000 ve altında belirgin etki yoktur. Eski hata ayıklama günlüğü (dns.log) ise kaynak tükettiği için yalnızca kısa süreli açılmalıdır.
Komut karşılıkları
| İş | Windows PowerShell | nslookup | dig / Linux |
|---|---|---|---|
| Kullanılan DNS sunucusu | Get-DnsClientServerAddress | Açılış satırı (Default Server) | resolvectl status |
| Önbelleği gör | Get-DnsClientCache | Yok | resolvectl statistics (yalnızca sayılar) |
| Önbelleği temizle | Clear-DnsClientCache | Yok | resolvectl flush-caches |
| Belirli sunucuya sor | Resolve-DnsName ad -Server ns | nslookup ad ns | dig @ns ad |
| Kayıt türü seç | -Type MX | set type=MX | dig ad MX |
| Özyinelemesiz sor | -NoRecursion | set norecurse | +norecurse |
| Ters sorgu | -Type PTR (in-addr.arpa adıyla) | nslookup 10.0.0.39 | dig -x 10.0.0.39 |
| Yalnızca TCP | -TcpOnly | set vc | +tcp |
| DNSSEC kayıtlarını iste | -DnssecOk | Yok | +dnssec |
| Kökten yolu izle | Yok | Yok | +trace |
| Kısa çıktı | (Resolve-DnsName ad).IPAddress | Yok | +short |
Kalıcı önlem
Arızayı kullanıcıdan önce görmek için iç DNS sunucularını zamanlanmış bir görevle sorguluyorum. Aşağıdaki betik her sunucuya kritik adları (etki alanı, DC SRV kaydı, bir dış ad) sorar ve sonucu CSV'ye ekler; Görev Zamanlayıcı ile beş dakikada bir çalıştırıp hata satırlarını izleme sisteminize okutabilirsiniz. Klasörü önceden oluşturun.
$sunucular = @('<IC-DNS-1>', '<IC-DNS-2>')
$sorgular = @(
  @{ Ad = '<ETKI-ALANI>'; Tur = 'A' },
  @{ Ad = '_ldap._tcp.dc._msdcs.<ETKI-ALANI>'; Tur = 'SRV' },
  @{ Ad = 'www.microsoft.com'; Tur = 'A' }
)
foreach ($s in $sunucular) {
  foreach ($q in $sorgular) {
    try {
      $null = Resolve-DnsName -Name $q.Ad -Type $q.Tur -Server $s -DnsOnly -NoHostsFile -QuickTimeout -ErrorAction Stop
      $durum = 'OK'
    } catch {
      $durum = $_.Exception.Message
    }
    [pscustomobject]@{ Zaman = (Get-Date -Format s); Sunucu = $s; Ad = $q.Ad; Tur = $q.Tur; Durum = $durum } |
      Export-Csv -Path 'C:\Izleme\dns-kontrol.csv' -Append -NoTypeInformation -Encoding UTF8
  }
}
Tasarım tarafında üç kuralım var. Birincisi, her istemcide ve her DC'de en az iki iç DNS sunucusu tanımlı olsun; Microsoft'un istemci ayarları belgesi de DC'leri ISP'nin DNS sunucularına yönlendirmemeyi öneriyor, çünkü o sunucular AD bölgesini bilmez. İkincisi, yönlendirici zinciri kısa ve tek yönlü olsun: iç sunucular iki üst çözümleyiciye yönlendirsin, ortak etki alanları için koşullu yönlendirici kullanılsın, iki sunucu birbirine yönlendirerek döngü kurmasın. Üçüncüsü, değişiklikten önce TTL düşürülsün ve hosts dosyası kalıcı çözüm olarak kullanılmasın.
İlgili hatalar
| Hata | Kaynak | Anlamı | İlk adım |
|---|---|---|---|
DNS_PROBE_FINISHED_NXDOMAIN | Chrome ve Chromium tabanlı tarayıcılar | Ad için NXDOMAIN geldi | Resolve-DnsName ad, ardından 3. adım |
9003 DNS name does not exist (0x232B) | Windows, DNS_ERROR_RCODE_NAME_ERROR | NXDOMAIN | Yazım, sonek, olumsuz önbellek |
9002 DNS server failure (0x232A) | Windows, DNS_ERROR_RCODE_SERVER_FAILURE | SERVFAIL; etki alanına katılımda da görülür | Yönlendirici ve DNSSEC (5. ve 8. adım) |
9005 DNS operation refused | Windows, DNS_ERROR_RCODE_REFUSED | REFUSED | Özyineleme ve DNS ilkeleri |
9501 No records found for given DNS query | Windows, DNS_INFO_NO_RECORDS | NODATA | Kayıt türünü kontrol edin |
11001 No such host is known | Windows Sockets, WSAHOST_NOT_FOUND | Uygulama adı çözemedi | 1. adımdan başlayın |
0x54b ve 0x000005B4 ERROR_TIMEOUT | Etki alanına katılım | SRV sorgusu zaman aşımına uğradı | 7. ve 8. adım |
Default Server: UnKnown | nslookup | DNS sunucusunun PTR kaydı yok | Ters bölge; ad çözümleme bozuk değil |
connection timed out; no servers could be reached | dig | Hiçbir sunucudan cevap gelmedi | UDP/TCP 53, sunucu adresi |
Kaynaklar
- Microsoft Learn, Troubleshooting DNS clients (erişim: Ekim 2026)
- Microsoft Learn, Troubleshooting DNS servers (erişim: Ekim 2026)
- Microsoft Learn, Troubleshoot DNS name resolution failures related to DNS forwarders (erişim: Ekim 2026)
- Microsoft Learn, Resolve-DnsName (erişim: Ekim 2026)
- Microsoft Learn, Get-DnsClientCache (erişim: Ekim 2026)
- Microsoft Learn, Get-DnsClientNrptPolicy (erişim: Ekim 2026)
- Microsoft Learn, nslookup (erişim: Ekim 2026)
- Microsoft Learn, Set-DnsServerCache (erişim: Ekim 2026)
- Microsoft Learn, Enable DNS logging and diagnostics in Windows Server (erişim: Ekim 2026)
- Microsoft Learn, Use DNS Policy for split-brain DNS deployment (erişim: Ekim 2026)
- Microsoft Learn, Locating Active Directory domain controllers (DC locator) (erişim: Ekim 2026)
- Microsoft Learn, Domain join error code 0x54b (erişim: Ekim 2026)
- Microsoft Learn, Recommendations for DNS client settings (erişim: Ekim 2026)
- Microsoft Learn, Test-NetConnection (erişim: Ekim 2026)
- Microsoft Learn, System error codes 9000-11999 (erişim: Ekim 2026)
- ISC, BIND 9 manual pages: dig (erişim: Ekim 2026)
- ISC bind-users listesi, Deprecating BIND 9.18+ on Windows (erişim: Ekim 2026)
- man7.org, resolvectl(1) ve systemd-resolved.service(8) (erişim: Ekim 2026)
- IETF, RFC 2308: Negative caching of DNS queries (erişim: Ekim 2026)
- IETF, RFC 4035: DNSSEC protocol modifications (erişim: Ekim 2026)
- IETF, RFC 7766: DNS transport over TCP (erişim: Ekim 2026)
- DNS Flag Day, DNS Flag Day 2020 (erişim: Ekim 2026)
Sık sorulan sorular
nslookup çalışıyor ama tarayıcı adı çözemiyor, neden?
Çünkü ikisi aynı yolu izlemez. Microsoft'un belgesine göre nslookup istemcinin DNS önbelleğini kullanmaz ve doğrudan yapılandırılmış sunucuya gider; tarayıcı ise Windows DNS İstemcisi üzerinden önbelleği, hosts dosyasını ve NRPT kurallarını da işletir. `Resolve-DnsName` ile aynı adı sorgulayın, `Get-DnsClientCache` ve `Get-DnsClientNrptPolicy -Effective` çıktısına bakın.
ipconfig /flushdns ile Clear-DnsClientCache arasında fark var mı?
İkisi de yerel DNS İstemcisi önbelleğini temizler; biri cmd aracı, diğeri DnsClient PowerShell modülünün cmdlet'idir. Sunucudaki DNS Sunucusu rolünün önbelleği ayrıdır ve `Clear-DnsServerCache` ya da `dnscmd /clearcache` ile temizlenir. İstemciyi temizlemek sunucuda önbelleğe alınmış eski cevabı silmez.
NXDOMAIN düzeldikten sonra neden hâlâ ad bulunamıyor görünüyor?
Olumsuz cevaplar da önbelleğe alınır. RFC 2308'e göre olumsuz önbellek süresi, bölgenin SOA kaydındaki MINIMUM alanı ile SOA kaydının kendi TTL'inden küçük olanıdır. Windows DNS Sunucusu varsayılan olarak olumsuz cevapları en fazla 15 dakika tutar; istemci önbelleği de ayrıca tutar. İki önbelleği de temizleyin ya da süreyi bekleyin.
SERVFAIL alıyorum ama yetkili sunucu doğru cevap veriyor, sorun ne olabilir?
En sık iki neden var: iç DNS sunucusunun yönlendiricisi zaman aşımına uğruyor ya da reddediyor, veya DNSSEC doğrulaması başarısız. RFC 4035'e göre doğrulayan çözümleyici sahte (bogus) veride SERVFAIL döndürür. `dig ad +cd` ile doğrulamayı kapatıp tekrar sorun; cevap geliyorsa sorun imza veya DS kaydındadır.
Windows'ta dig kullanabilir miyim?
Kullanabilirsiniz ama ISC, BIND 9.18 ile Windows'u desteklenen platformlar listesinden çıkardı. Ben Windows'ta günlük işler için `Resolve-DnsName` kullanıyorum, `+trace` gibi dig'e özgü işler için WSL'deki dig'i açıyorum. İkisi aynı sunucuya aynı soruyu sorduğunda cevapları yan yana karşılaştırmak kolaylaşır.
Sistem Yöneticisi. Sanallaştırma ve depolama altyapıları kuruyor, yönetiyor ve burada belgeliyor. Yazıdaki bir bilgi eskidiyse düzeltme önerin.