Her gün tek komut yeter: repadmin /replsummary *. Haftada bir repadmin /showrepl * /csv ve dcdiag /e /q ile ayrıntılı tarama yapın. Alarm demek olan üç çıktı var: replsummary'de fails sütununda sıfırdan büyük herhangi bir değer, largest delta değerinin site bağlantısı aralığını (varsayılan 180 dakika) birkaç kat aşması ve dcdiag /q'nun tek bir satır bile basması. Hata varsa repadmin /showrepl size kaynak DC'yi ve hata kodunu verir; kod sizi DNS, RPC, erişim ya da lingering nesne dalına götürür.
Belirti
Active Directory çoğaltması sessiz bozulur. Kullanıcının fark ettiği şey "AD bozuk" değil, şunlardan biridir:
- Oturum açma yavaş veya tutarsız. Aynı kullanıcı bir sitede hemen, diğerinde bekleyerek ya da "parola yanlış" hatasıyla oturum açıyor.
- Parola değişikliği bir DC'de görünmüyor. Kullanıcı İstanbul'da parolasını değiştirdi, Ankara'daki DC eski parolayı kabul ediyor, yenisini reddediyor.
- GPO uygulanmıyor.
gpresult /reski sürümü gösteriyor; GPO'nun AD tarafı bir DC'de yeni, SYSVOL tarafı eski kalmış. - Yeni hesap bazı DC'lerde yok. Yardım masasının açtığı kullanıcı uzak sitedeki uygulama sunucusunda "bulunamadı" hatası veriyor.
- Olay günlüğünde uyarılar. Directory Service günlüğünde KCC kaynaklı 1311 (topoloji sorunu) ve 1865 (bazı sitelere ulaşılamıyor), 2042 (bu DC çok uzun süredir çoğaltmadı), 2087/2088 (DNS çözümleme hatası), 1988 (lingering nesne); DFS Replication günlüğünde 2213 (kirli kapanma) ve 4012 (içerik tazeliği sınırı).
En tehlikelisi hiç belirti vermeyenidir. Microsoft'un USN rollback belgesine göre eski bir disk imajından açılan DC'nin ortakları kendini güncel sanır ve repadmin hiçbir hata göstermez; tek iz olay 2095 ve kayıt defterindeki Dsa Not Writable değeridir.
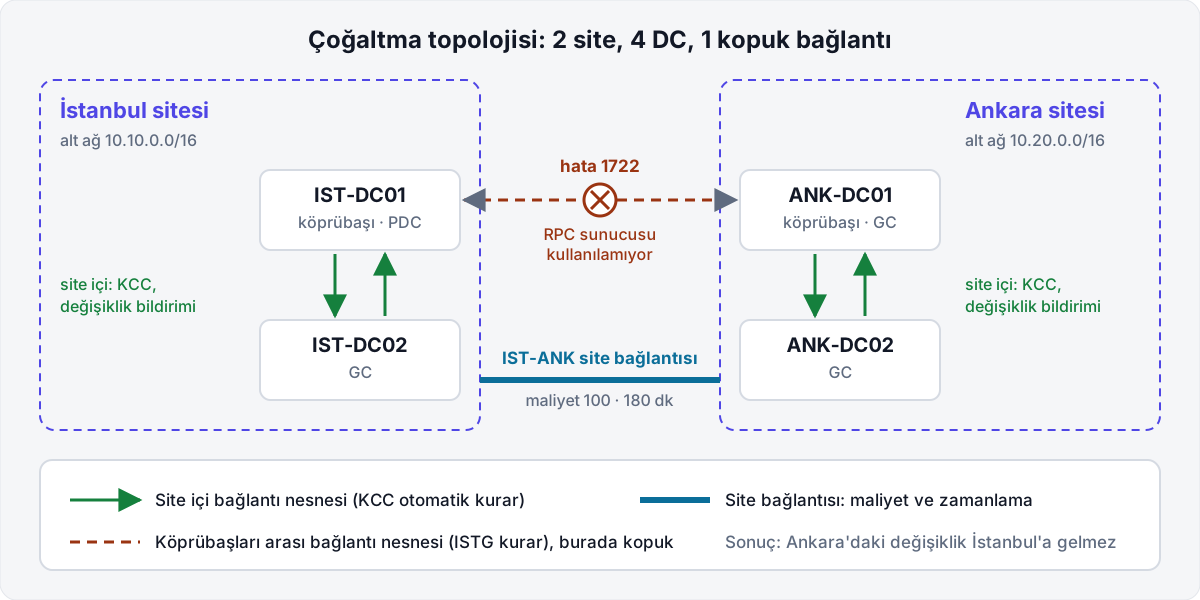
Neden
AD çok yöneticili (multi-master) çoğaltma kullanır: yazılabilir her DC değişiklik kabul eder ve bunu ortaklarına iletir. Site içindeki bağlantı nesnelerini Bilgi Tutarlılık Denetleyicisi (KCC, Knowledge Consistency Checker) kendisi kurar; siteler arası bağlantıları her sitedeki ISTG, köprübaşı (bridgehead) DC'ler arasında, site bağlantısının maliyetine ve zamanlamasına göre oluşturur. Bir bağlantı koptuğunda diğer DC'ler çalışmaya devam eder, bu yüzden sorun haftalarca fark edilmeyebilir.
Microsoft'un "Diagnose AD replication failures" makalesi çoğaltmanın bağımlılıklarını sırayla sayar: ağ bağlantısı ve portlar, ortağın adını IP'ye çeviren DNS, kimlik doğrulama ve yetkilendirme, Kerberos için 5 dakika içinde saat doğruluğu, dizin veritabanı, çoğaltma topolojisi ve çoğaltma motoru. Üstteki katmandaki hata çoğu zaman alttaki katmandan gelir: 1722 görüp RPC'yi suçlamadan önce DNS'e bakmak gerekir.
İki kavram hatanın ciddiyetini belirler. Tombstone ömrü (tombstone lifetime): silinen nesne bu süre boyunca "mezar taşı" olarak tutulur ki silme bilgisi tüm DC'lere ulaşsın. Windows Server 2003 SP1 ve sonrasıyla kurulan ormanlarda varsayılan 180 gündür. Bu süreden uzun çoğaltmayan DC, silinmiş nesneleri geri getirebilir. Strict replication consistency ise yeni ormanlarda varsayılan açıktır ve böyle bir DC'nin gönderdiği "yaşayan" eski nesneleri reddeder; 8606 hatası bu korumanın çalıştığını gösterir.
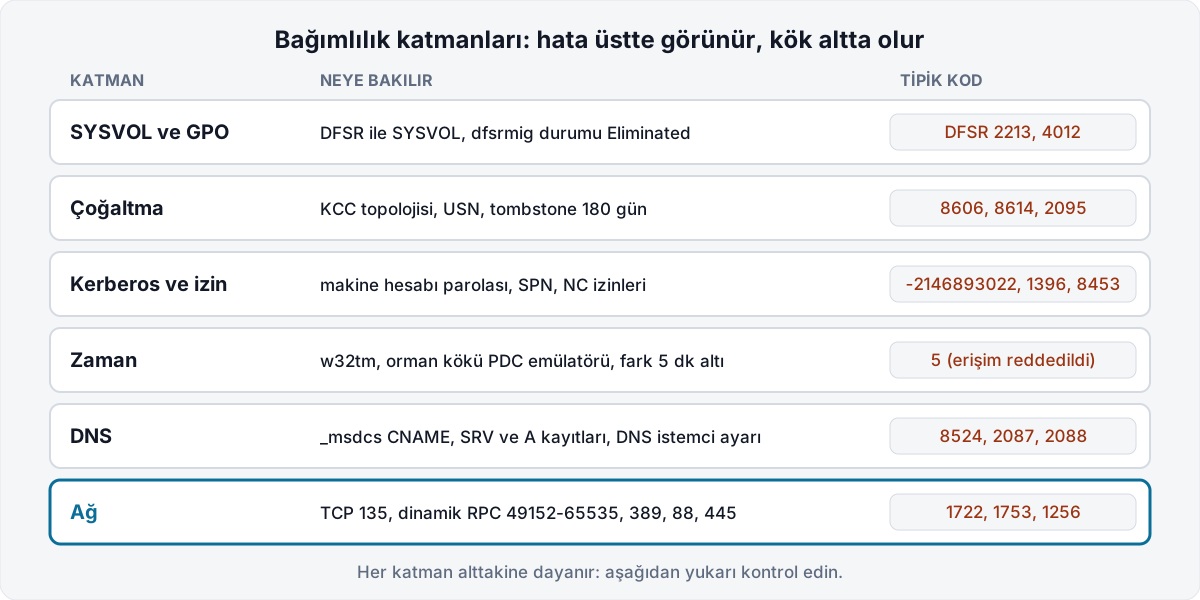
Çözüm
- repadmin /replsummary ile genel tabloyu okuyun
Komut ormandaki tüm DC'lerden özet toplar; ekranda her DC için bir nokta görürsünüz. Microsoft'un örneği kaynak ve hedef tablolarını birlikte, en eski başarılı çoğaltmaya göre sıralı verir:
repadmin /replsummary * /bysrc /bydest /sort:deltaAşağıdaki çıktı kurgusal
example.comormanından, Şekil 1'deki durumu gösteren örnek çıktıdır:Replication Summary Start Time: 2026-10-29 09:12:44 Beginning data collection for replication summary, this may take awhile: ..... Source DSA largest delta fails/total %% error ANK-DC01 2d.03h:31m:24s 5 / 10 50 (1722) The RPC server is unavailable. ANK-DC02 07m:12s 0 / 5 0 IST-DC01 2d.03h:29m:51s 5 / 10 50 (1722) The RPC server is unavailable. IST-DC02 11m:40s 0 / 5 0 Destination DSA largest delta fails/total %% error ANK-DC01 2d.03h:29m:51s 5 / 10 50 (1722) The RPC server is unavailable. ANK-DC02 09m:03s 0 / 5 0 IST-DC01 2d.03h:31m:24s 5 / 10 50 (1722) The RPC server is unavailable. IST-DC02 06m:55s 0 / 5 0Sütunlar: Source DSA tablosu o DC'den çıkan, Destination DSA tablosu o DC'ye giren çoğaltmayı özetler. largest delta, o DC'nin en geride kalan bölümünde son başarılı çoğaltmadan bu yana geçen süredir. fails/total başarısız ortak-bölüm bağlantısının toplama oranı, %% yüzdesi, error ise çoğaltmayı engelleyen son koddur. Örnekte iki köprübaşı birbirine iki gündür ulaşamıyor; site içi bağlantılar sağlıklı. Büyük ormanda yalnızca sorunlu satırları görmek için
/errorsonlyekleyin. - repadmin /showrepl ile ortağı ve hata kodunu bulun
Hata hangi DC'de görünüyorsa onun gelen (inbound) komşularını listeleyin. Her bölüm (domain, Configuration, Schema, DomainDnsZones, ForestDnsZones) için ayrı satır gelir:
repadmin /showrepl IST-DC01Istanbul\IST-DC01 DSA Options: IS_GC Site Options: (none) DSA object GUID: 5d0c2b1e-0000-0000-0000-000000000000 DSA invocationID: 5d0c2b1e-0000-0000-0000-000000000000 ==== INBOUND NEIGHBORS ====================================== DC=example,DC=com Ankara\ANK-DC01 via RPC DSA object GUID: 3f2a9c47-0000-0000-0000-000000000000 Last attempt @ 2026-10-29 08:55:02 failed, result 1722 (0x6ba): The RPC server is unavailable. 418 consecutive failure(s). Last success @ 2026-10-27 05:41:20.Üç satır önemli:
resultsonrasındaki kod,consecutive failure(s)sayısı veLast successtarihi. Son başarı tarihi tombstone ömrünün yarısına yaklaşıyorsa sorun acildir. Tüm ormanı tek tabloda görmek için Microsoft'un önerdiği PowerShell satırı:repadmin /showrepl * /csv | ConvertFrom-Csv | Out-GridViewHedef DC'nin işlemekte zorlandığı bekleyen istekleri görmek için
repadmin /queue IST-DC01kullanın; kuyruk sürekli büyüyorsa DC kaynak veya disk sorunu yaşıyordur. - dcdiag ile DC bazında tarama yapın
Önce tüm ormanı yalnızca hata basacak şekilde tarayın. Çıktı boşsa test edilen her şey geçti demektir:
dcdiag /e /qHata çıkan DC'yi ayrıntılı ve dosyaya yazarak inceleyin.
/cvarsayılan olmayan testleri (Topology, CutoffServers, OutboundSecureChannels) de çalıştırır;/qve/vsözdiziminde birbirinin alternatifidir, aynı satıra yazmayın:dcdiag /s:IST-DC01 /c /v /f:C:\Raporlar\dcdiag-IST-DC01.txtMicrosoft'un test listesine göre en çok iş gören testler: Connectivity (DNS kaydı, LDAP ve RPC bağlanabilirliği; atlanamaz), Advertising (DC kendini doğru rollerle duyuruyor mu), Replications (son deneme hatası ve 12 saati aşan gecikme), KccEvent (son 15 dakikadaki KCC hataları), DFSREvent (son 24 saatteki DFSR uyarıları), SystemLog (son 60 dakika), MachineAccount, NCSecDesc, NetLogons, ObjectsReplicated, RidManager, Services ve VerifyReferences. Dahili ağda ICMP engelliyse dcdiag beklendiği gibi çalışmaz; Microsoft bunu belgenin başında açıkça uyarıyor.
- DNS testini ayrıca çalıştırın
DNS testi varsayılan çalışmaz; parametresiz
/test:dnstüm DNS alt testlerini (/DnsAll) yapar ve sonda bir özet tablo basar (Auth, Basc, Forw, Del, Dyn, RReg, Ext):dcdiag /test:dns /e /v /f:C:\Raporlar\dcdiag-dns.txt8524 görüyorsanız hedef DC, kaynak DC'yi
<DSA GUID>._msdcs.<orman kökü>CNAME kaydıyla çözemiyor demektir. GUID'i showrepl çıktısındaki "DSA object GUID" satırından alıp hedef DC'den sorgulayın:Resolve-DnsName -Name '3f2a9c47-0000-0000-0000-000000000000._msdcs.example.com' -Type CNAMEKayıt yoksa kaynak DC'de Netlogon hizmetini yeniden başlatmak kayıtları yeniden yazar. Microsoft'un 8524 makalesine göre sık nedenlerden biri de artık var olmayan bir DC'nin NTDS Settings nesnesinin AD'de kalmasıdır; bu durumda çözüm meta veri temizliğidir. DNS tarafının ayrıntılı teşhisi için nslookup, dig ve Resolve-DnsName ile DNS sorun giderme yazısına bakın.
- SYSVOL ve DFSR durumunu kontrol edin
GPO sorunlarının yarısı AD'de değil SYSVOL'dadır. Önce SYSVOL'un DFSR ile çoğaltıldığını PDC emülatöründe doğrulayın; beklenen çıktı
Eliminateddurumudur. Microsoft'a göre Windows Server 2019'dan itibaren yeni DC yükseltmek için SYSVOL'un DFSR ile çoğaltılması gerekiyor:dfsrmig /getglobalstateArdından her DC'de SYSVOL replicated folder durumuna bakın. Microsoft'un belgesindeki değerler: 0 başlatılmadı, 2 ilk eşitleme, 4 normal, 5 hata:
Get-CimInstance -Namespace 'root\microsoftdfs' -ClassName DfsrReplicatedFolderInfo -Filter "ReplicatedFolderName='SYSVOL share'" |
    Select-Object ReplicationGroupName, ReplicatedFolderName, State
Durum 4 değilse DFS Replication günlüğüne bakın. Olay 2213 kirli kapanma (dirty shutdown) sonrası çoğaltmanın durduğunu söyler ve olay metninin kendisi
ResumeReplicationkomutunu içerir; DFSR veritabanını silmeyin. Olay 4012 ise DC'ninMaxOfflineTimeInDays(varsayılan 60 gün) süresinden uzun çoğaltmadığını gösterir; burada çözüm Microsoft'un KB2218556 makalesindeki yetkisiz (non-authoritative) eşitlemedir. - Saat ve FSMO rollerini kontrol edin
Kerberos varsayılan olarak 5 dakikadan büyük saat farkını reddeder; erişim reddedildi (5) ve 8453 hatalarının bir kısmı aslında saat sorunudur. DC'ler etki alanı hiyerarşisinden, orman kök etki alanının PDC emülatörü ise güvenilir bir dış kaynaktan zaman almalıdır:
w32tm /query /statusw32tm /monitorRol sahiplerini iki yoldan görebilirsiniz:
netdom query fsmoGet-ADDomain | Select-Object PDCEmulator, RIDMaster, InfrastructureMaster Get-ADForest | Select-Object SchemaMaster, DomainNamingMasterListede artık var olmayan bir sunucu görüyorsanız rol devri (transfer) veya el koyma (seize) planlayın.
dcdiag /e /test:KnowsOfRoleHolderstüm DC'lerin rol sahiplerini aynı bilip bilmediğini karşılaştırmanızı sağlar. - Düzeltmeden sonra eşitleyin ve yeniden doğrulayın
Kök nedeni (port, DNS kaydı, saat, izin) giderdikten sonra kaynak DC'den tüm bölümleri, siteler arası dahil, dışarı doğru itin:
repadmin /syncall IST-DC01 /AdePBayraklar Microsoft belgesine göre:
Atüm bölümler,dmesajlarda ayırt edici ad,ediğer sitelerdeki DC'ler,Pdeğişikliği dışarı itme. Ardından yalnızca hatalı satırları ve PowerShell karşılığını kontrol edin:repadmin /replsummary * /errorsonlyGet-ADReplicationFailure -Target 'example.com' -Scope Forest Get-ADReplicationPartnerMetadata -Target 'example.com' -Scope Domain | Select-Object Server, Partner, LastReplicationSuccess, LastReplicationResultGet-ADReplicationUpToDatenessVectorTable -Target IST-DC01hangi DC'nin hangi kaynaktan hangi USN'e kadar değişiklik aldığını gösterir; lingering nesne şüphesinde işe yarar. Son olarakdcdiag /e /qboş dönmeli.
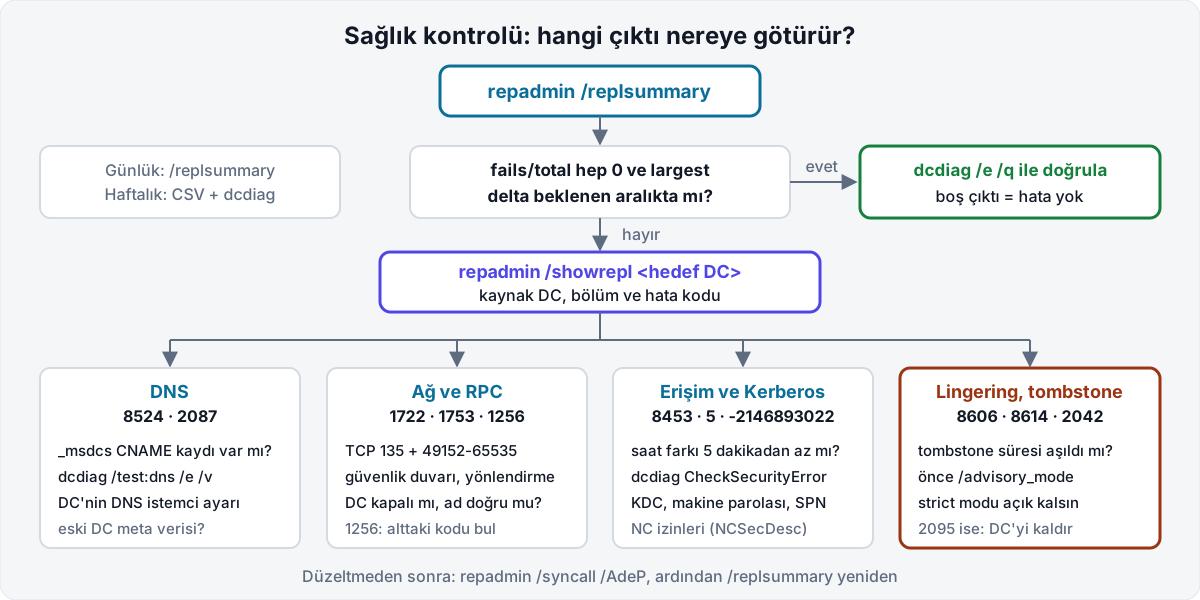
Hata kodları: anlamı ve ilk bakılacak yer
| Kod | Anlamı | İlk bakılacak yer | Olası çözüm |
|---|---|---|---|
| 8524 | The DSA operation is unable to proceed because of a DNS lookup failure | _msdcs CNAME kaydı, DC'nin DNS istemci ayarı, dcdiag /test:dns | Kaydı yeniden yazdırın (Netlogon), DNS ayarını düzeltin, eski DC meta verisini temizleyin |
| 1722 (0x6ba) | The RPC server is unavailable | Kaynak DC açık mı, TCP 135 ve dinamik RPC aralığı, ad çözümü | Güvenlik duvarı kuralı, yönlendirme, DNS |
| 1753 | There are no more endpoints available from the endpoint mapper | Ad yanlış IP'ye mi çözülüyor, hedef gerçekten DC mi | Ad-IP eşlemesini düzeltin |
| 1256 | The remote system is not available | Aynı showrepl çıktısındaki diğer kod | Asıl bağlantı hatasını çözün; 1256 kendi başına kök neden değil |
| 8453 | Replication access was denied | dcdiag /test:NCSecDesc ve MachineAccount, RODC ise Enterprise Read-Only Domain Controllers izni | Eksik "Replicating Directory Changes" iznini ekleyin, DC hesabının userAccountControl bayraklarını düzeltin |
| 5 | Access is denied | Saat farkı, Kerberos UDP parçalanması, "Access this computer from the network" hakkı | Saati düzeltin, hakları geri verin |
| -2146893022 (0x80090322) | The target principal name is incorrect | dcdiag /test:CheckSecurityError, ad-IP eşlemesi, KDC'deki makine parolası | Microsoft'un önerisi: hedef DC'de KDC'yi devre dışı bırakıp yeniden başlatmak, çoğaltmayı tetiklemek; olmazsa netdom resetpwd |
| 1396 | Logon Failure: The target account name is incorrect | SPN global katalogda var mı, LSA secret | SPN'nin çoğaltılmasını sağlayın |
| 8606 | Insufficient attributes were given to create an object | Olay 1988, tombstone süresi, saat sıçraması | Advisory modda listeleyip lingering nesneleri temizleyin |
| 8614 | Son çoğaltmadan bu yana geçen süre tombstone ömrünü aştı (olay 2042) | Last success tarihi, saatin ileri sıçraması | Genellikle DC'yi kaldırıp meta veriyi temizlemek ve yeniden yükseltmek |
| 8456 / 8457 | Kaynak veya hedef çoğaltma isteklerini reddediyor | Gelen ve giden çoğaltma işletim sistemi tarafından kapatılmış mı, olay 2095 var mı | USN rollback ise DC'yi kaldırın; bilinçli kapatıldıysa nedenini bulup açın |
Tablodaki İngilizce metinler, Microsoft'un sorun giderme makalelerinde ve repadmin çıktısında görünen mesajlardır; Türkçe arayüzlü sunucuda karşılıkları farklı görünebilir, kod ise aynı kalır.
Kalıcı önlem
Microsoft'un 8606 makalesindeki ölçüt benim izleme eşiğim: tombstone ömrünün yüzde 50'si kadar gelen çoğaltma yapmamış DC izleme listesine girer, yüzde 90'ına kadar düzelmeyen DC zorla kaldırılır. 180 günlük ormanda bu 90 ve 162 gün demek; ama haftalık rapor varsa bu sınırlara hiç yaklaşmazsınız. Yedek tarafında repadmin /showbackup * her bölümün son yedek zamanını gösterir; DC yedekleme sıklığı ve tombstone ilişkisi için VM yedekleme stratejisi listesine bakın. Strict replication consistency'nin açık olduğunu da okuyarak doğrulayın: Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Services\NTDS\Parameters' -Name 'Strict Replication Consistency' değeri 1 olmalı.
Aşağıdaki betik yalnızca okur: tüm DC'lerin çoğaltma durumunu CSV olarak, dcdiag hatalarını metin olarak kaydeder ve sorun varsa çıkış kodunu 1 yapar. Görev Zamanlayıcı'nın "Son çalıştırma sonucu" alanı veya izleme aracınız bu kodu alarm olarak yakalar.
# AD-Saglik-Raporu.ps1 - yalnızca okur, hiçbir AD ayarını değiştirmez.
# Gereksinim: AD DS araçları (repadmin, dcdiag) ve ActiveDirectory modülü.
$klasor = 'C:\Raporlar\AD'
$tarih  = Get-Date -Format 'yyyy-MM-dd'
New-Item -ItemType Directory -Path $klasor -Force | Out-Null

# 1) Tüm DC'lerin gelen çoğaltma durumu
$csvYolu = Join-Path $klasor "showrepl-$tarih.csv"
repadmin /showrepl * /csv | Out-File -FilePath $csvYolu -Encoding utf8
$satirlar = Import-Csv -Path $csvYolu
$hataliSatir = $satirlar | Where-Object {
    $_.showrepl_COLUMNS -ne 'showrepl_INFO' -or ($_.'Number of Failures' -as [int]) -gt 0
}
if ($hataliSatir) {
    $hataliSatir | Export-Csv -Path (Join-Path $klasor "showrepl-hatalar-$tarih.csv") -NoTypeInformation -Encoding utf8
}

# 2) dcdiag: yalnızca hatalar (/q). İngilizce çıktıdaki "failed test" aranır.
$dcdiagYolu = Join-Path $klasor "dcdiag-$tarih.txt"
dcdiag /e /q "/f:$dcdiagYolu" | Out-Null
$dcdiagHata = Select-String -Path $dcdiagYolu -Pattern 'failed test' -SimpleMatch

# 3) PowerShell karşılığı: orman genelindeki güncel hatalar
$orman  = (Get-ADForest).Name
$psHata = Get-ADReplicationFailure -Target $orman -Scope Forest |
    Where-Object { $_.FailureCount -gt 0 }

# 4) Özet ve çıkış kodu
$ozet = "{0} | showrepl hatalı satır: {1} | dcdiag başarısız test: {2} | Get-ADReplicationFailure: {3}" -f `
    $tarih, @($hataliSatir).Count, @($dcdiagHata).Count, @($psHata).Count
$ozet | Out-File -FilePath (Join-Path $klasor 'ozet.log') -Append -Encoding utf8

if ($hataliSatir -or $dcdiagHata -or $psHata) {
    Write-Warning "AD sağlık raporunda sorun var: $ozet"
    exit 1
}
exit 0
Betiği haftalık bir göreve bağlamak için gMSA gibi parolası yönetilen bir hesap kullanın. Microsoft'a göre repadmin, hedeflenen her DC'de yönetici yetkisi ister; bu izinler devredilebilir.
$eylem = New-ScheduledTaskAction -Execute 'powershell.exe' -Argument '-NoProfile -ExecutionPolicy Bypass -File C:\Betikler\AD-Saglik-Raporu.ps1'
$tetik = New-ScheduledTaskTrigger -Weekly -DaysOfWeek Monday -At 07:00
$hesap = New-ScheduledTaskPrincipal -UserId '<ETKI-ALANI>\<GMSA-ADI>$' -LogonType Password -RunLevel Highest
Register-ScheduledTask -TaskName 'AD saglik raporu' -Action $eylem -Trigger $tetik -Principal $hesap
Siteleri ve alt ağları AD Sites and Services'te doğru tanımlamak da kalıcı önlemdir: tanımsız alt ağdaki istemci yanlış sitedeki DC'ye gider ve yavaşlığı çoğaltma sorunu sanırsınız. Alt ağ sınırlarını IP subnet hesaplama aracıyla kontrol edebilirsiniz.
İlgili hatalar
| Olay | Günlük ve kaynak | Anlamı | İlişkili kod |
|---|---|---|---|
| 1311 | Directory Service, KCC | KCC topolojide sorun buldu; site bağlantıları eksik veya köprübaşına ulaşılamıyor | 1722, 8524 |
| 1865 | Directory Service, KCC | Tam kapsayan ağaç kurulamadı, listedeki sitelere ulaşılamıyor | 1722 |
| 1925 | Directory Service, KCC | Yazılabilir bölüm için çoğaltma bağlantısı kurulamadı | 8524, 1722, 8453 |
| 2042 | Directory Service | Bu DC çok uzun süredir çoğaltmadı (tombstone ömrü) | 8614 |
| 2087 / 2088 | Directory Service, DS RPC Client | Kaynak DC DNS ile çözülemedi / NetBIOS adına düşülerek çoğaltıldı | 8524 |
| 1988 | Directory Service | Lingering nesne algılandı, strict mod engelledi | 8606 |
| 2095 | Directory Service | USN rollback algılandı, Netlogon duraklatıldı | - |
| 2089 | Directory Service | Bölüm, yedekleme gecikme aralığı boyunca yedeklenmedi | - |
| 2213 / 2214 | DFS Replication | Kirli kapanma sonrası SYSVOL çoğaltması durdu / kurtarma tamamlandı | - |
| 4012 | DFS Replication | MaxOfflineTimeInDays aşıldı, içerik tazeliği koruması devrede | - |
Kaynaklar
- Microsoft Learn, dcdiag (erişim: Ekim 2026)
- Microsoft Learn, Repadmin (erişim: Ekim 2026)
- Microsoft Learn, Repadmin /replsummary (erişim: Ekim 2026)
- Microsoft Learn, Repadmin /syncall (erişim: Ekim 2026)
- Microsoft Learn, Diagnose Active Directory replication failures (erişim: Ekim 2026)
- Microsoft Learn, Troubleshoot common Active Directory replication errors (erişim: Ekim 2026)
- Microsoft Learn, Replication error 8524 (erişim: Ekim 2026)
- Microsoft Learn, Replication error 1722 (erişim: Ekim 2026)
- Microsoft Learn, Replication error 8453 (erişim: Ekim 2026)
- Microsoft Learn, Replication error 8606 (erişim: Ekim 2026)
- Microsoft Learn, Replication error -2146893022 (erişim: Ekim 2026)
- Microsoft Learn, Active Directory replication error 1256 (erişim: Ekim 2026)
- Microsoft Learn, How to detect and recover from a USN rollback (erişim: Ekim 2026)
- Microsoft Learn, Troubleshoot missing SYSVOL and Netlogon shares for DFS Replication (erişim: Ekim 2026)
- Microsoft Learn, dfsrmig (erişim: Ekim 2026)
- Microsoft Learn, SYSVOL DFSR migration fails after in-place upgrade to Windows Server 2019 (erişim: Ekim 2026)
- Microsoft Learn, Enable Strict Replication Consistency (erişim: Ekim 2026)
- Microsoft Learn, Fixing Replication Lingering Object Problems (Event IDs 1388, 1988, 2042) (erişim: Ekim 2026)
- Microsoft Learn, Get-ADReplicationFailure ve Get-ADReplicationPartnerMetadata (erişim: Ekim 2026)
- Microsoft Learn, What's new in Windows Server 2025: Active Directory Domain Services (erişim: Ekim 2026)
Sık sorulan sorular
repadmin /replsummary çıktısında largest delta ne kadar olmalı?
Site içinde değişiklik bildirimi çalıştığı için birkaç dakika ile bir saat arası normaldir. Siteler arasında delta, site bağlantısının çoğaltma aralığına (varsayılan 180 dakika) yakın olmalı. Bu aralığın birkaç katını aşan delta ya da fails sütununda sıfırdan büyük bir değer, showrepl ile incelenecek bir sorundur; dcdiag'ın Replications testi 12 saati aşan gecikmeyi zaten hata sayar.
dcdiag /v ve /q parametrelerini birlikte kullanabilir miyim?
Microsoft'un sözdiziminde /q ve /v birbirinin alternatifidir: /q yalnızca hataları, /v ayrıntılı bilgiyi basar. Ben tüm ormanı /e /q ile tarıyor, hata çıkan DC'yi ayrıca /s:DC-ADI /c /v ile ayrıntılı inceliyorum. İkisini aynı satıra yazmak okunabilir bir rapor vermez.
repadmin /syncall /AdeP ne yapar, her sorunda çalıştırmalı mıyım?
A tüm bölümleri, d mesajlarda ayırt edici adları, e diğer sitelerdeki DC'leri, P ise değişikliği hedef DC'den dışarı itmeyi seçer. Kök neden düzeltildikten sonra doğrulama için kullanılır; nedeni çözmeden çalıştırmak aynı hatayı tekrar üretir ve siteler arası WAN bağlantısına ek yük bindirir.
Lingering object nedir, kendiliğinden temizlenir mi?
Bir DC'de silinmiş ama tombstone süresi boyunca bu silmeyi almamış başka bir DC'de hâlâ yaşayan nesnedir. Strict replication consistency açıksa hedef DC bu nesneyi reddeder ve 8606 ile olay 1988 kaydeder. Tombstone sınırındaki geçici durumlar 12 saat içinde çöp toplamayla düzelebilir; kalıcı olanlar repadmin /removelingeringobjects veya Microsoft'un Lingering Object Liquidator aracıyla, önce advisory modda listelenip temizlenir.
Sorunlu DC'yi sanal makine snapshot'ından geri döndürebilir miyim?
Önerilmez. Microsoft'a göre DC'yi geri almanın desteklenen yolu AD uyumlu sistem durumu (system state) yedeğidir. VM-GenerationID destekleyen hipervizörde Windows Server 2012 ve sonrası geri dönüşü algılayıp yeni invocationID üretir; desteklemeyen ortamda veya disk imajı kopyalandığında USN rollback ve olay 2095 oluşur, çözümü DC'yi zorla kaldırıp meta veriyi temizlemektir.
Sistem Yöneticisi. Sanallaştırma ve depolama altyapıları kuruyor, yönetiyor ve burada belgeliyor. Yazıdaki bir bilgi eskidiyse düzeltme önerin.