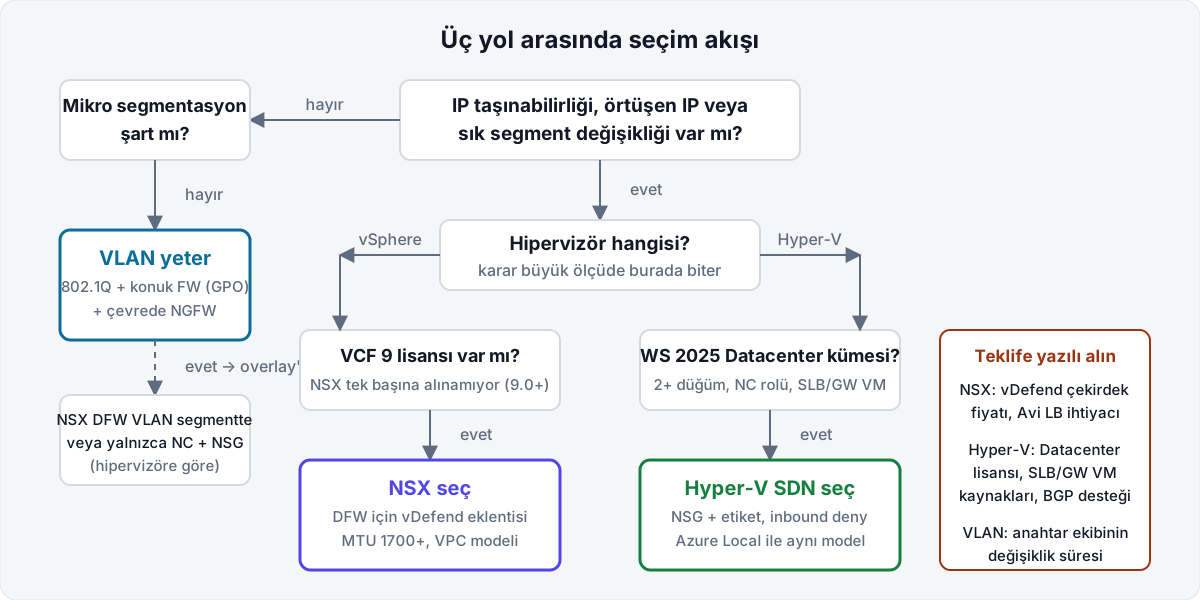
Zaten VCF 9 lisansınız varsa ve kiracı izolasyonu, VPC benzeri self servis ağ ve dağıtık güvenlik duvarı istiyorsanız NSX'i seçin; dağıtık güvenlik duvarı için vDefend eklentisini bütçeye koyun. Windows Server 2025 Datacenter kümeniz varsa ve hedef Azure Local'a benzer NSG tabanlı segmentasyonsa Hyper-V SDN yeterli. Tek site, birkaç düzine VM ve sabit IP planı varsa ikisini de kurmayın; VLAN ve konuk güvenlik duvarıyla devam edin.
Kısa tanımlar
VMware NSX, ESX üzerinde çalışan ağ ve güvenlik sanallaştırma platformu. 2026'da bağımsız bir ürün değil: Broadcom'un VCF 9.0 ürün destek notuna göre NSX 9.0'dan itibaren bağımsız kurulum ve yükseltme desteklenmiyor, NSX yalnızca VCF malzeme listesiyle (BOM) birlikte dağıtılıyor. NSX host bileşenleri ESX imajının içinde geliyor; sanal özel bulut (VPC) oluşturma ve NSX Edge kurulumu vCenter'dan yapılıyor. Dağıtık güvenlik duvarı, ağ geçidi güvenlik duvarı ve IDS/IPS ise ayrı bir ürün ailesi olan vDefend Firewall adıyla lisanslanıyor. Ekim 2026 itibarıyla güncel sürüm NSX 9.1.1.0 (VCF 9.1.1, 3 Eylül 2026).
Hyper-V SDN, Windows Server'ın yazılım tanımlı ağ paketi. Eski adıyla Hyper-V Network Virtualization (HNV) bu paketin veri düzlemi; Microsoft'un "kaldırılan özellikler" listesinde HNV'nin Windows Server 2019'dan itibaren SDN'in parçası olarak sunulduğu yazıyor. Üç bileşeni var: Network Controller (kontrol düzlemi), Software Load Balancer ve RAS Gateway. Windows Server 2025'teki büyük değişiklik, Network Controller'ın artık üç VM yerine doğrudan Failover Cluster hizmeti olarak host üzerinde çalışması. Aynı kod tabanı Azure Local'da da kullanılıyor; Azure Local 2510 ile "SDN enabled by Azure Arc" genel kullanıma açıldı ve ağ güvenlik grupları (NSG) Azure portalından yönetiliyor.
VLAN tabanlı klasik segmentasyon üçüncü yol. 802.1Q etiketiyle fiziksel anahtarda izolasyon; Hyper-V'de Set-VMNetworkAdapterVlan, vSphere'de port grubu VLAN ID'si. Kontrol düzlemi yok, overlay yok, lisans yok. Microsoft'un HNV belgesi sınırlarını sayıyor: en fazla 4094 kimlik, tek IP alt ağına bağlılık, her izolasyon değişikliğinde üretim anahtarlarını yeniden yapılandırma riski.
Kriter tablosu
| Kriter | NSX (VCF 9.x) | Hyper-V SDN (WS 2025) | VLAN | Kazanan |
|---|---|---|---|---|
| Mimari | Geneve overlay, VDS üzerinde; VPC modeli | VXLAN overlay, Hyper-V sanal anahtar; NC Failover Cluster rolü | 802.1Q, overlay yok | NSX |
| Mikro segmentasyon | Dağıtık güvenlik duvarı, kimlik ve etiket tabanlı; ayrı vDefend lisansı | NSG + etiket tabanlı kurallar, varsayılan "inbound deny" politikaları | Yalnızca çevre güvenlik duvarı ve konuk FW | NSX |
| Yönetim ve otomasyon | vCenter + NSX Policy API; Manager API kaldırıldı | PowerShell, SDN Express, Windows Admin Center, REST | Anahtar CLI, PowerShell | Berabere |
| Lisans ve maliyet | VCF çekirdek aboneliği + vDefend eklentisi | Windows Server Datacenter'a dahil | Ek maliyet yok | VLAN |
| Olgunluk ve yol haritası | VCF'ye sıkı bağlı, aktif geliştirme (VPC, EVPN) | Yatırım Azure Local'a kayıyor; WS 2025'te hâlâ destekleniyor | Değişmez, her yerde çalışır | NSX |
| Kurulum ve işletme yükü | VCF kurulumuyla gelir, Edge ve TEP tasarımı ister | 2+ düğümlü küme, NC rolü, SLB/GW VM'leri, BGP | Bir VLAN ID ve trunk port | VLAN |
Kriter başına ayrıntı
Mimari: overlay ve underlay
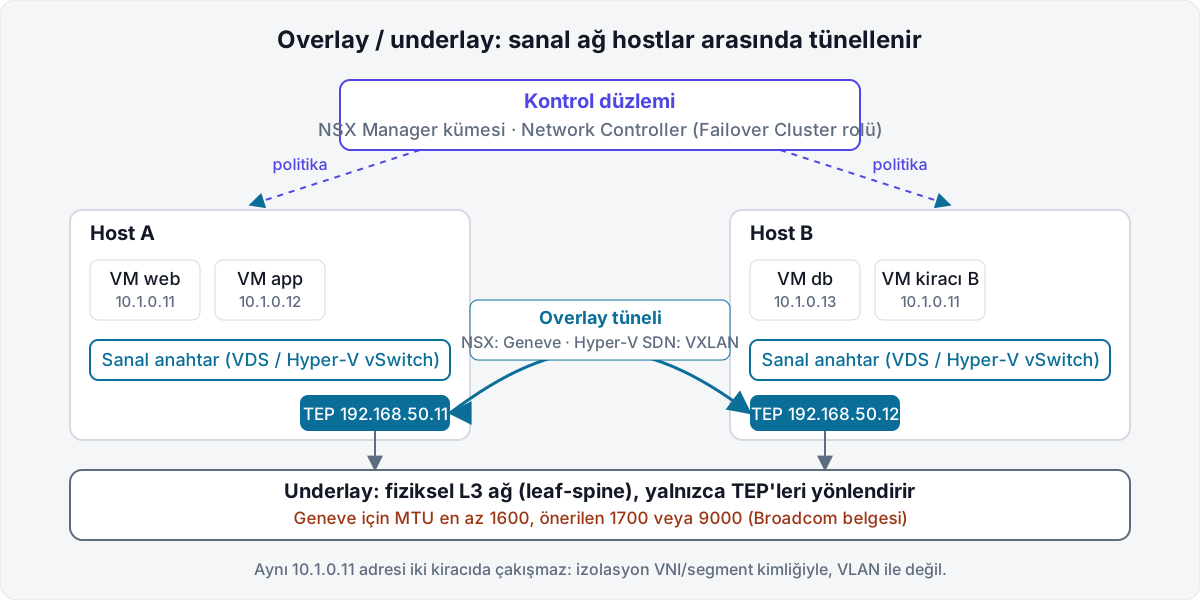
İki ürün de aynı fikri uygular: sanal makine trafiği host üzerinde kapsüllenir, fiziksel ağ yalnızca hostlar arasındaki tünel uç noktalarını (TEP) yönlendirir. Fark kapsülleme protokolünde ve kontrol düzleminde.
NSX, Geneve kullanır. Broadcom'un NSX kurulum rehberine göre Geneve için fiziksel yolda en az 1600 bayt MTU gerekir, önerilen değer 1700'dür; VCF 9 tasarım kütüphanesi overlay segment MTU'sunu TEP MTU'sunun 200 bayt altında tutmayı öneriyor (9000 TEP için 8800). Yani NSX'e geçmek, anahtarlarınızda jumbo frame açmak demek. VCF 9.0 ile varsayılan sanal anahtar modu "Enhanced Datapath Standard" oldu ve eski "Standard" mod kaldırılma listesine girdi. Ayrıca bir vCenter'a yalnızca bir NSX örneği bağlanabiliyor; birden fazla NSX kullananların topolojiyi yeniden yapılandırması gerekiyor.
Hyper-V SDN, HNV veri düzleminde VXLAN kullanır (Microsoft belgesine göre Windows Server 2016'dan beri VXLAN ve OVSDB destekleniyor). Kontrol düzlemi Network Controller; Windows Server 2025'te bu rol Service Fabric VM'leri yerine Failover Cluster kaynak grubu olarak çalışıyor ve Microsoft'a göre üç VM'ye yayılmış üç veritabanı yerine tek veritabanı kullanıyor. Service Fabric tabanlı eski kurulumlar desteklenmeye devam ediyor. Software Load Balancer ve ağ geçidi ise hâlâ VM olarak kuruluyor ve fiziksel anahtarlarla BGP eşlemesi istiyor.
VLAN'da kapsülleme yoktur; izolasyon anahtarda yapılır. MTU, TEP ve kontrol düzlemi tasarımı diye bir iş kalemi yoktur, ama her yeni segment için anahtar ekibinden trunk değişikliği istersiniz.
Mikro segmentasyon ve güvenlik
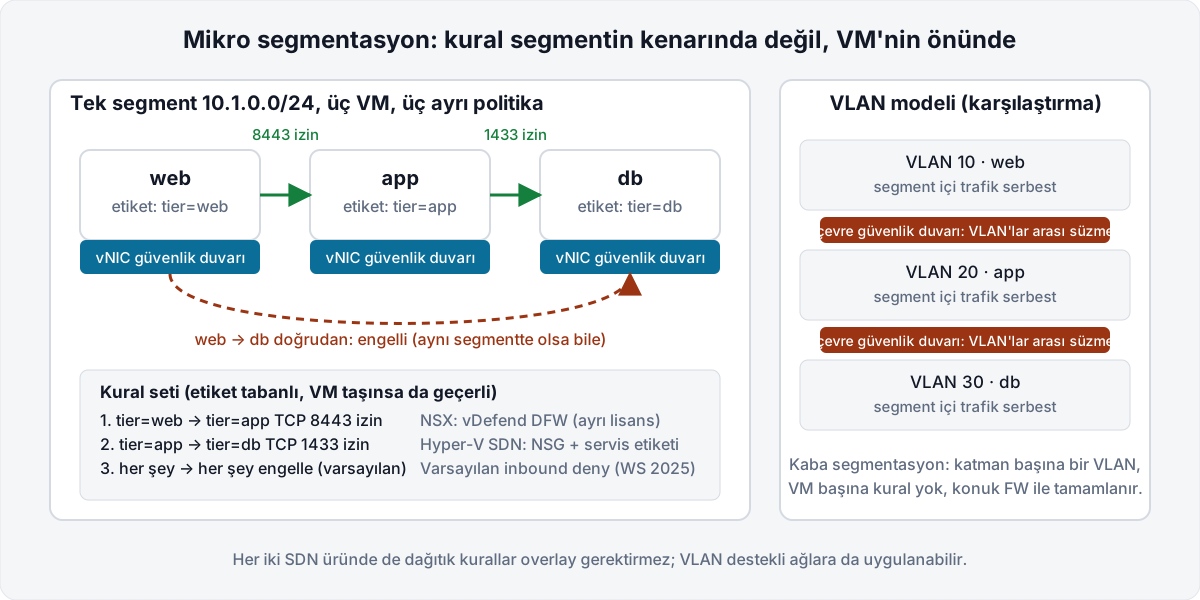
NSX'in dağıtık güvenlik duvarı (DFW) bu alanın referansı. Kurallar vNIC seviyesinde, VM nereye taşınsa onunla gidiyor; kimlik tabanlı (Identity Firewall) ve etiket tabanlı kurallar, vDefend 9.0 ile VPC başına DFW var. Ancak 2026'da bunun lisansı NSX'ten ayrı. Broadcom'un bilgi bankası makalesine göre 9.0.x'te vDefend Distributed Firewall lisansı yoksa kurallar ESXi hostlara hiç inmiyor ve trafik yalnızca varsayılan kuralla eşleşiyor; VCF lisansı tek başına yetmiyor. vDefend 9.0 sürüm notlarına göre lisans süresi dolunca 90 günlük ek süre var, sonrasında güvenlik duvarı "any-any-allow" kuralına düşüyor. NSX 9.1'de ise vDefend özellikleri License Hub bileşenini istiyor; License Hub olmadan DFW politikası değiştirmeye çalışınca "This feature is not supported with the current applied license" hatası alınıyor.
Hyper-V SDN'de karşılık ağ güvenlik grupları (NSG). Windows Server 2025 iki şey ekledi: etiket tabanlı segmentasyon (IP aralığı yerine VM'leri servis etiketiyle gruplayıp kural yazmak) ve Windows Admin Center'dan dağıtılan VM'ler için varsayılan ağ politikaları (tüm gelen trafik kapalı, bilinen portlar seçilerek açılır, giden trafik serbest). Microsoft belgesine göre NSG'ler hem sanal ağlara hem geleneksel VLAN ağlarına bağlı VM'lere uygulanabiliyor; yani overlay kurmadan da NC ile mikro segmentasyon mümkün. IDS/IPS, kimlik tabanlı kural ve L7 bağlam gibi şeyler yok; bunları konuk tarafında Defender veya üçüncü taraf çözümlerle tamamlıyorsunuz.
VLAN modelinde mikro segmentasyon yok. Segmentler arası trafiği çevre güvenlik duvarı süzer, segment içi trafik serbesttir. Hyper-V'de Add-VMNetworkAdapterExtendedAcl ile port ACL'leri yazılabilir, ama bunlar hostta tek tek yönetilir ve merkezi politika değildir. Üç katmanlı uygulamanın katmanlarını ayrı VLAN'lara koyarak "kaba segmentasyon" yapılır; çoğu KOBİ için bu yeterlidir.
Yönetim ve otomasyon
NSX 9'da yönetim yüzü vCenter'a kaydı: VPC'ler, alt ağlar ve Edge kümeleri vCenter'dan oluşturuluyor, NSX Manager arayüzü ileri senaryolar için duruyor. Otomasyonda Policy API tek yol; Broadcom NSX Manager API'lerini ve "Advanced UI"yi 9.0 ile destek dışı bıraktı. Eski NSX-T betikleriniz varsa Policy API'ye taşıma işi var.
Hyper-V SDN'de yönetim PowerShell merkezli. Microsoft'un dağıtım belgesine göre Install-Module -Name SDNExpress ile SDN Express modülü kurulup PSD1 yapılandırma dosyasıyla Network Controller dağıtılıyor (modül sürümü en az 1.1.231); grafik arayüz isteyenler Windows Admin Center 2410 ve SDN uzantısı 3.6.0 ile "Native SDN" kurulumu yapıyor. Host ağının kendisi için ayrı bir araç var: Network ATC, Windows Server 2025 kümelerinde yönetim/işlem/depolama niyetlerini (intent) tanımlayıp SET ve RDMA yapılandırmasını otomatik uyguluyor. Network ATC bir SDN bileşeni değil, ama SDN'in altında koşan host ağını tutarlı tutmanın en kolay yolu.
Bu kriteri berabere sayıyorum: kazanan, ekibinizin zaten bildiği taraf.
Lisans ve maliyet
NSX'in lisansı artık VCF çekirdek aboneliğinin içinde. VMware'in VCF 9.0 FAQ belgesine göre VCF 9 lisanslaması vSphere, vSAN, NSX, HCX, VCF Operations ve VCF Automation'ı kapsıyor; Avi Load Balancer, vDefend Firewall ve VMware Live Recovery ayrı lisanslanıyor. VCF 9.0 lisans blog yazısına göre tek bir lisans dosyası tüm ortamı kapsıyor ve VCF Operations'tan vCenter'lara atanıyor. İki maliyet tuzağı var: overlay "bedava" gelir ama mikro segmentasyon vDefend eklentisi ister; ayrıca VCF 9.0 ürün notlarına göre genel amaçlı NSX yük dengeleyici VCF yetkisinden çıkarıldı, Broadcom yerine Avi Load Balancer öneriyor. Çekirdek başına fiyatları bu yazıya koymuyorum; teklifiniz üzerinden hesaplayın.
Hyper-V SDN için ek ürün lisansı yok; Network Controller, SLB ve Gateway Windows Server Datacenter sürümüyle geliyor. Datacenter lisansıyla Hyper-V kümesi işleten bir kurum için marjinal maliyet sıfır. Standard sürümde SDN rolleri bulunmuyor, bu yüzden "Standard'dan Datacenter'a yükselme" maliyeti tabloya girebilir.
VLAN'ın maliyeti anahtar donanımınızın içinde; gizli maliyeti her segment değişikliği için ağ ekibine açılan bilet ve değişiklik penceresi.
Olgunluk ve yol haritası
NSX'in geleceği VCF'nin geleceğiyle aynı. Broadcom NSX'e yatırımı sürdürüyor: 9.1.1.0 sürüm notlarında EVPN-VXLAN dağıtık bağlantı, aktif/aktif EVPN rota denetleyicileri, VLAN destekli VPC ve kümeler arası VDS paylaşımı var. Risk ürünün ölmesi değil, paketin fiyatı ve kapsamı: VCF dışında NSX yok, NSX Application Platform desteği bitti, Migration Coordinator kaldırıldı (NSX for vSphere'den gelenler önce NSX 4.x'e, sonra VCF 9'a geçiyor).
Hyper-V SDN'in geleceği ise Azure Local'da yazılıyor. Microsoft'un Azure Local "yenilikler" sayfasına göre 2510 sürümüyle "SDN enabled by Azure Arc" GA oldu ve NSG yönetimi Azure portalına taşındı. Windows Server 2025 bu yeniliklerin on-prem karşılığını alıyor (Failover Cluster NC, etiketli NSG, SDN Multisite), fakat bir sonraki büyük adımın Azure Local'da geleceğini varsaymak gerçekçi. Microsoft'un kaldırılan özellikler listesinde Windows Server 2025 için SDN'e ilişkin bir kayıt yok; yalnızca Network Load Balancing (NLB) kullanımdan kaldırıldı ve yerine SDN'in Software Load Balancer'ı öneriliyor.
VLAN'ın yol haritası yok, çünkü değişmesi gerekmiyor.
VLAN ile yetinme durumu
Şu üç soru "hayır" ise overlay'e ihtiyacınız yok: VM'leri IP değiştirmeden siteler veya alt ağlar arasında taşımanız gerekiyor mu? Birden fazla kiracı için örtüşen IP alanları barındırıyor musunuz? Yılda birkaç defadan fazla yeni segment açıyor musunuz? Tek site ve sabit IP planı olan bir kurumda VLAN artı konuk güvenlik duvarı (Windows Defender Firewall GPO'ları, Linux'ta nftables) ve çevrede bir NGFW, SDN'in işletme yükü olmadan aynı güvenlik hedefini karşılar.
Ara yol da var: Hyper-V SDN'de yalnızca Network Controller kurup NSG'leri VLAN ağlarına uygulayabilirsiniz; NSX'te dağıtık güvenlik duvarı VLAN destekli segmentlerde çalışır. "Mikro segmentasyon istiyorum ama overlay istemiyorum" meşru bir tercih.
Şunu seç eğer
- VCF 9 lisansınız zaten varsa ve NSX bileşenleri ESX imajıyla geliyorsa
- Birden fazla kiracı veya iş birimi için VPC, örtüşen IP ve self servis ağ istiyorsanız
- Kimlik tabanlı kural, IDS/IPS ve L7 bağlam istiyorsanız ve vDefend eklentisini bütçeleyebiliyorsanız
- Anahtarlarınızda 1700 ve üzeri MTU açabiliyorsanız
- Windows Server 2025 Datacenter kümeniz varsa ve ek ürün lisansı istemiyorsanız
- Hedefiniz Azure Local ile aynı NSG modeline alışmaksa
- Etiket tabanlı kurallar ve varsayılan "inbound deny" politikası yeterliyse
- Ekibiniz PowerShell ve Windows Admin Center ile rahatsa, BGP için ağ ekibi desteği alabiliyorsa
- Tek site, sabit IP planı ve yılda birkaç segment değişikliği varsa
- Kiracı izolasyonu ve örtüşen IP ihtiyacınız yoksa
- Konuk güvenlik duvarı GPO ile merkezi yönetiliyorsa ve çevrede NGFW varsa
- İşletme ekibi küçükse ve kontrol düzlemi bakımı istemiyorsanız
Sonuç
2025'te bu karşılaştırma "NSX mi HNV mi" idi; 2026'da soru "VCF mi, Windows Server Datacenter mı, yoksa hiçbiri mi" oldu. NSX en geniş özellik setine sahip, ancak tek başına alınamıyor ve dağıtık güvenlik duvarı ayrı bir eklenti. Hyper-V SDN, Datacenter lisanslı Hyper-V kümeleri için ücretsiz ve Windows Server 2025 ile kurulumu kolaylaştı; buna karşılık Microsoft'un ağ yatırımı Azure Local'a kayıyor. VLAN ise iki ürünün de çözdüğü sorunları yaşamayan kurumlar için hâlâ doğru cevap.
Hipervizörünüz kararı verir: vSphere ve VCF varsa NSX, Hyper-V varsa SDN, sorun yoksa VLAN. Karar öncesi iki kalemi yazılı alın: NSX için vDefend teklifi, Hyper-V için Datacenter lisansı ve SLB/Gateway VM'lerinin kaynak maliyeti.
Kaynaklar
- Broadcom, VMware Cloud Foundation 9.0 Release Notes: NSX product support notes (erişim: Ekim 2026)
- Broadcom, NSX 9.1.1.0 Release Notes (erişim: Ekim 2026)
- Broadcom, VMware vDefend 9.0 Release Notes (erişim: Ekim 2026)
- Broadcom KB 451106, NSX Distributed Firewall rules not applied to VMs (erişim: Ekim 2026)
- Broadcom KB 446503, This feature is not supported with the current applied license in NSX 9.1 (erişim: Ekim 2026)
- Broadcom, NSX Installation Guide: Guidance to set Maximum Transmission Unit (erişim: Ekim 2026)
- VMware, VMware Cloud Foundation 9.0 General FAQs (erişim: Ekim 2026)
- VMware, Licensing in VMware Cloud Foundation 9.0 (erişim: Ekim 2026)
- Broadcom, VCF 9.0 Release Notes: What's New in vSphere (erişim: Ekim 2026)
- Microsoft Learn, What's new in Windows Server 2025 (erişim: Ekim 2026)
- Microsoft Learn, Network Controller with Failover Clustering on Windows Server and Azure Local (erişim: Ekim 2026)
- Microsoft Learn, Deploy Network Controller with Failover Clustering (erişim: Ekim 2026)
- Microsoft Learn, Software defined networking (SDN) in Azure Stack HCI and Windows Server (erişim: Ekim 2026)
- Microsoft Learn, Hyper-V Network Virtualization Overview in Windows Server (erişim: Ekim 2026)
- Microsoft Learn, Features removed or no longer developed in Windows Server (erişim: Ekim 2026)
- Microsoft Learn, What's new in Azure Local (erişim: Ekim 2026)
- Microsoft Learn, Deploy host networking with Network ATC (erişim: Ekim 2026)
Sık sorulan sorular
NSX'i 2026'da tek başına satın alıp kurabilir miyim?
Hayır. Broadcom belgesine göre NSX 9.0'dan itibaren bağımsız NSX kurulumu ve yükseltmesi desteklenmiyor; NSX, VMware Cloud Foundation (VCF) paketinin parçası olarak geliyor ve ESX imajının içinde dağıtılıyor. Dağıtık güvenlik duvarı için ayrıca vDefend Firewall eklentisi gerekiyor.
Hyper-V Network Virtualization (HNV) kaldırıldı mı?
Teknoloji kaldırılmadı, SDN paketinin içine alındı. Microsoft, Windows Server 2019'dan itibaren HNV'yi Network Controller, Software Load Balancer ve ACL'lerle birlikte 'Software Defined Networking' altında sunuyor. Windows Server 2025'te Network Controller, VM yerine Failover Cluster rolü olarak çalışıyor.
Mikro segmentasyon için mutlaka overlay ağ gerekir mi?
Gerekmez. NSX'te dağıtık güvenlik duvarı VLAN destekli segmentlerde de çalışır; Hyper-V SDN'de ağ güvenlik grupları hem sanal ağlara hem geleneksel VLAN ağlarına uygulanabilir. Overlay, IP adresi taşınabilirliği ve kiracı izolasyonu için gerekir, politika uygulamak için değil.
Küçük bir Hyper-V kümesinde SDN kurmak mantıklı mı?
İki düğümlü bir Windows Server 2025 kümesinde Network Controller kurulabiliyor, ancak Software Load Balancer ve ağ geçidi hâlâ VM olarak çalışıyor ve BGP eşlemesi istiyor. Yalnızca VM'ler arası izolasyon istiyorsanız VLAN artı konuk güvenlik duvarı daha az bakım gerektirir.
Sistem Yöneticisi. Sanallaştırma ve depolama altyapıları kuruyor, yönetiyor ve burada belgeliyor. Yazıdaki bir bilgi eskidiyse düzeltme önerin.