Veeam Backup & Replication 13'te önerilen yol, Veeam Infrastructure Appliance ISO'sunu fiziksel bir sunucuya kurup ilk yapılandırmada Hardened Repository rolünü seçmek. Cihaz SSH açmaz, etki alanına katılmaz ve VBR ile sertifikayla konuşur. Yedek dosyaları 7-9999 gün arasında seçtiğiniz süre boyunca Linux'un değiştirilemez (immutable) bayrağıyla kilitlenir. Kilitli dosyayı ne Veeam konsolu ne de ele geçirilmiş bir yönetici hesabı silebilir.
Ne zaman gerekir
Fidye yazılımı saldırganları şifrelemeden önce yedekleri arar. Yedek sunucusu aynı etki alanındaysa ve depo bir Windows paylaşımıysa, saldırgan yedekleri de siler ya da şifreler. VM yedekleme stratejisi yazısındaki 3-2-1-1-0 kuralının ikinci "1"i tam bu durum için: en az bir kopya çevrim dışı ya da değiştirilemez olmalı.
Değiştirilemez kopya için üç yaygın seçenek var: hardened repository (yerel disk), S3 Object Lock (bulut ya da yerel nesne deposu) ve teyp. Hardened repository'nin farkı geri yükleme hızı. Veri yerel diskte durur, hızlı klonlama (Fast Clone) ile sentetik tam yedek dakikalar sürer, anlık kurtarma (Instant Recovery) doğrudan bu depodan çalışır. Bu yazı yalnızca kurulum ve doğrulamaya odaklanıyor; neden gerektiğini ve diğer seçenekleri fidye yazılımı ilk 24 saat listesi ve yedekleme yazısı anlatıyor.
Ön koşullar
Yazılım. Veeam Backup & Replication 13. Bu yazı 13.1 belgelerine göre yazıldı. ISO'yu Veeam hesabınızın Product Downloads bölümünde, Additional downloads altında bulursunuz.
Donanım. Veeam'in sistem gereksinimlerine göre cihazın en düşük değerleri:
| Bileşen | En az | Not |
|---|---|---|
| İşlemci | x86-64, 2 çekirdek, 1 GHz | Eşzamanlı görev sayısıyla artırın |
| Bellek | 8 GB | Depo rolü için ayrıca görev başına bellek hesaplayın |
| Disk 1 (sistem) | 120 GB | JeOS, Veeam bileşenleri, anlık kurtarma önbelleği |
| Disk 2 (veri) | 120 GB | Gerçek boyut yedek hacminize göre; ek diskler LVM ile birleşir |
| RAID | Donanım RAID | Yazılım RAID, Intel VMD VROC ve FakeRAID desteklenmez |
| Ön yükleme | UEFI Secure Boot açık | Zorunlu |
| Ağ | 1 Gbps | Yedek trafiği için ayrı arayüz önerilir |
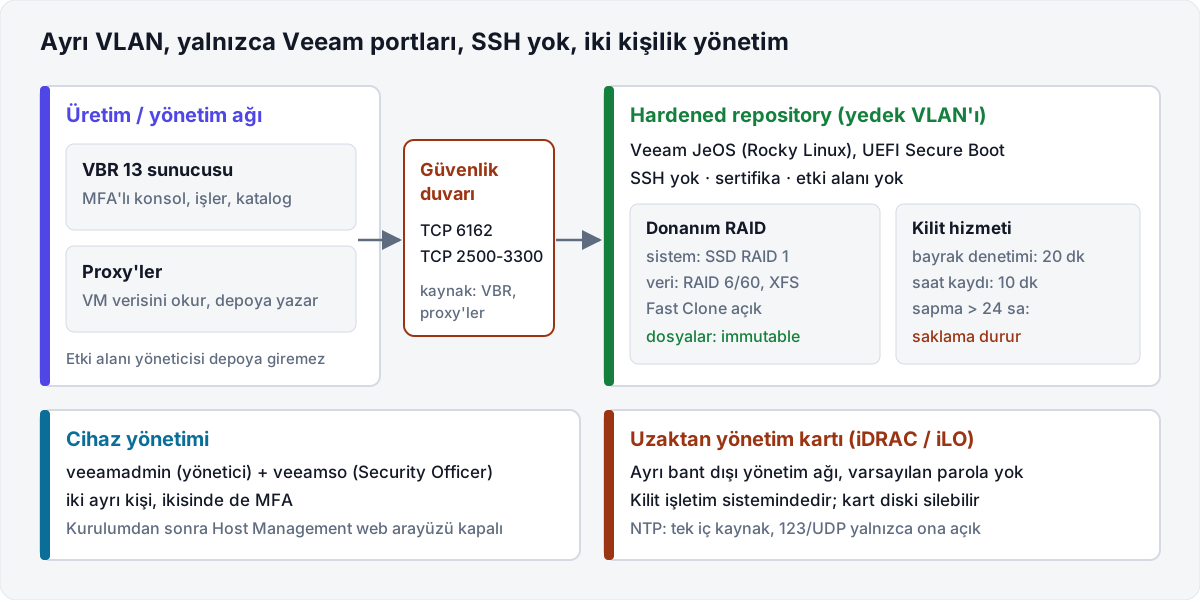
Veeam'in el ile kurulan Linux depolar için önerdiği düzen de cihaza uygun: sistem için SSD'lerde RAID 1, veri için yazma önbellekli RAID 6/60, 128 ya da 256 KB şerit (stripe) boyutu. Saldırı yüzeyini küçültmek için Veeam fiziksel makine ve yerel disk öneriyor. ISO sanal makineye de kurulabilir, ama o zaman hipervizörün yöneticisi depoyu silebilir; değiştirilemezlik hipervizör katmanında korunmaz.
Ağ. Depoya ayrı bir VLAN verin ve güvenlik duvarında yalnızca yedek sunucusundan ve proxy'lerden gelen Veeam trafiğine izin verin. Veeam'in varsayılanları 6162 (Data Mover) ve 2500-3300 (veri aktarım kanalları); tam liste için Veeam'in Ports sayfasına bakın. Sunucunun uzaktan yönetim kartını (iDRAC, iLO, XClarity) bu VLAN'a koymayın. Uzaktan yönetim kartı diski biçimlendirebilir, sanal medyadan başka bir işletim sistemi başlatabilir. Değiştirilemez bayrak ancak Linux çalışırken korur.
Kapasite. Değiştirilemezlik süresi diski doğrudan büyütür, çünkü kilitli hiçbir şey erken silinmez. Kaba bir hesap şöyle yapılabilir; oranlar örnektir, kendi ortamınızın sıkıştırma ve değişim oranını VBR raporlarından alın. Kaynakta 10 TB veri, sıkıştırma sonrası tam yedek yaklaşık 5 TB, günlük artımlı yaklaşık 250 GB olsun. Haftalık sentetik tam yedek, XFS hızlı klonlama sayesinde değişmeyen blokları tekrar yazmaz. 30 gün değiştirilemezlikte bir tam yedek ve 30 artımlı kilitli kalır: 5 TB + 30 × 0,25 TB ≈ 12,5 TB. Üstüne bir sonraki zincirin oluşma payını ve yüzde 20 boşluk ekleyin. Bu örnekte 16-18 TB kullanılabilir alan makul bir başlangıçtır.
Zaman. Güvenilir bir NTP kaynağı. Değiştirilemezlik süresi saate bağlı; aşağıda zaman kayması korumasını anlatıyorum.
Adımlar
- ISO'yu başlatın ve rolü seçin
ISO'yu sunucunun sanal medyasına bağlayın ya da USB belleğe yazın. Veeam USB için Rufus'u varsayılan ayarlarla ve Write in DD Image mode seçeneğiyle öneriyor. Sihirbaz şu sırayla ilerler: dağıtım türü, kurulumun başlaması, lisans sözleşmeleri, Appliance Role, ana makine adı, ağ ayarları, saat ayarları, Host Administrator hesabı, Security Officer hesabı.
Appliance Role adımında Hardened Repository'yi seçin. Varsayılan seçim Infrastructure Server'dır; dikkatsizce geçilirse depo değil proxy kurarsınız. Kurulum yerel diskleri biçimlendirir.
- Ağı ve saati ayarlayın
Ağ adımında yedek VLAN'ındaki sabit IP'yi, ağ geçidini ve DNS'i girin. Saat adımında iç NTP sunucunuzu yazın. Genel bir havuz da olur, ama güvenlik duvarında yalnızca o adrese 123/UDP çıkışı açın. Cihaz işletim sistemi ve Veeam güncellemelerini Veeam'in sunucularından HTTPS ile alır; doğrudan çıkış ya da HTTP vekili tanımlayın.
- Host Administrator ve Security Officer hesaplarını kurun
İki hesap oluşur: günlük yönetim için
veeamadmin, kritik işlemleri onaylamak içinveeamso(Security Officer). Fikir dört göz ilkesi: yönetici tek başına depoyu zayıflatamaz. Parolalar en az 15 karakter olmalı, büyük ve küçük harf, rakam ve özel karakter içermeli, aynı türden en fazla dört karakter art arda gelmeli. İki parola birbirinden farklı olmalı.Security Officer'ı atlamayın. Veeam'e göre bu adımı atlarsanız hesabı sonradan açmanın yolu cihazı yeniden kurmak. MFA'yı kapatıp Security Officer'ı da atlamak ise hardened repository rolünde zaten mümkün değil. İki hesabı iki farklı kişiye verin; aynı kişide toplanırsa onay mekanizmasının anlamı kalmaz.
- Security Officer'ın ilk girişini tamamlayın
Security Officer, Host Management web arayüzüne ilk kez girdiğinde parolasını değiştirir, kimlik doğrulayıcı uygulamayla MFA'yı (TOTP) kurar, bir kurtarma belirteci (recovery token) alır ve yapılandırma yedeği için bir parola ifadesi (passphrase) belirler. Kurtarma belirtecini ve parola ifadesini kasada saklayın; telefon kaybolduğunda giriş için gerekir. Veeam'e göre bu ilk giriş tamamlanmadan depo VBR'a eklenemez.
- Depolama alanını kontrol edin
Host Management web arayüzünde Storage sayfasının Volumes sekmesinde veri diskinin "Built-In Storage" olarak göründüğünü kontrol edin. Ek diskler, iSCSI ya da FC birimleri de buradan eklenir. Veeam'e göre XFS ya da ZFS içeren bir aygıt yeniden biçimlendirilmeden bağlanır, boş aygıtlar biçimlendirilir. Birim kullanımı yüzde 90'ı geçtiğinde cihaz olay üretir; bu olay VBR'ın History görünümüne de düşer.
- Cihazı VBR'a ekleyin
VBR konsolunda Backup Infrastructure altında Managed Servers üzerinden yeni sunucu ekleyin ve türü Veeam Infrastructure Appliance seçin. Sihirbaz dört adımdır: ad ya da IP, bileşenlerin gözden geçirilmesi, uygulama, bitiş. Kimlik bilgisi adımı yok, çünkü bağlantı sertifikayla kurulur. Advanced penceresinde veri aktarım port aralığını küçültebilirsiniz; Veeam'in örneğine göre 2500-2509 aralığı 10 eşzamanlı görev taşır.
- Hardened repository'yi tanımlayın
Backup Repositories altında New Backup Repository sihirbazını açın ve doğrudan bağlı depolama (direct attached storage) türlerinden Linux (Hardened Repository)'yi seçin. Sunucu adımında eklediğiniz cihazı seçin, Populate ile diskleri görün. Repository adımında:
- Location: veri biriminin yolu
- Use fast cloning on XFS volumes: işaretli (sentetik tam yedek ve birleştirme dakikalara iner)
- Değiştirilemezlik süresi (immutability period): 7-9999 gün arası; ben 30 ile başlıyorum
- Limit maximum concurrent tasks: makine başına ayrı yedek zinciri (per-machine) kullanıyorsanız işaretleyin; Veeam bu durumda sentetik işlemlerin yükü için öneriyor
Bağlama (mount) sunucusu olarak yedek sunucusunu ya da ayrı bir Windows bağlama sunucusunu seçin ve sihirbazı bitirin.
- İşleri yeni depoya yönlendirin
Yedekleme işinde yöntem forward incremental olmalı ve Active full ya da Synthetic full açık olmalı. Reverse incremental ve forever forward incremental bu depoda seçilemez, çünkü kilitli dosya birleştirilemez. Yedek kopyalama (backup copy) işlerinde değiştirilemezlik yalnızca GFS saklama politikası açıkken çalışır.
- Host Management web arayüzünü kapatın
Kurulum bitince Veeam'in güçlü önerisi, hardened repository cihazlarında Host Management web arayüzünü kapatmak. Günlük işler VBR konsolundan yürür; cihaza dokunmanız gerektiğinde konsoldan (fiziksel ya da uzaktan yönetim kartı) metin arayüzüne girersiniz.
Doğrulama
Kilit gerçekten var mı? Sınama amaçlı küçük bir iş çalıştırın, ardından VBR konsolunda Backups > Disk altında o yedeği Delete from disk ile silmeyi deneyin. İşlem değiştirilemezlik nedeniyle başarısız olmalı. Silme başarılı oluyorsa iş yanlış depoya yazıyordur ya da depo hardened olarak tanımlanmamıştır.
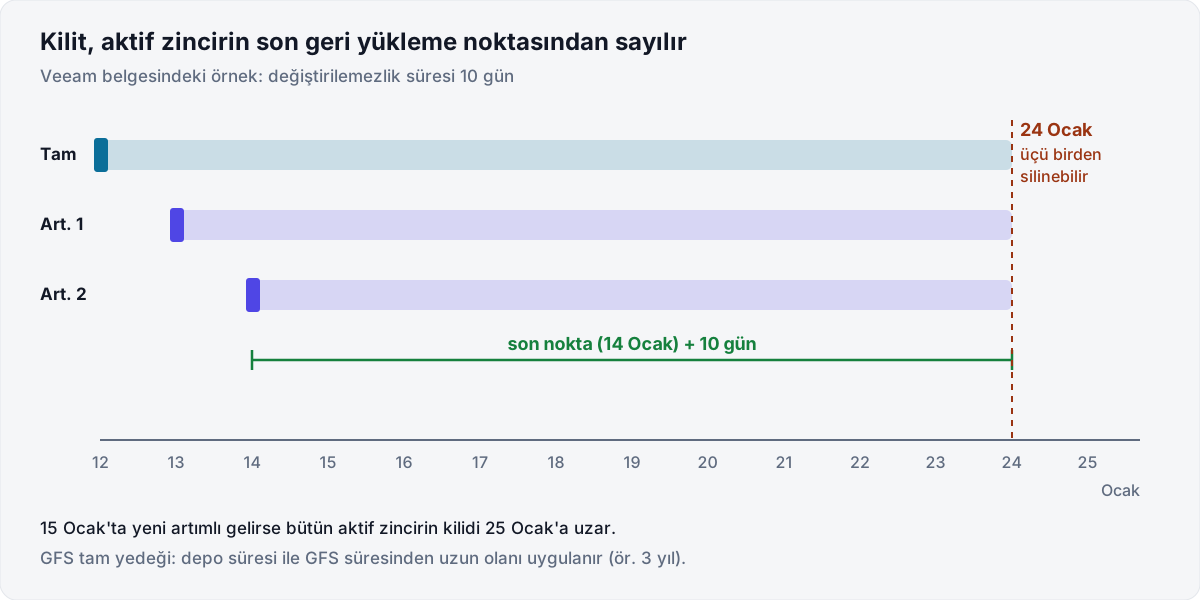
Süre nasıl hesaplanıyor? Veeam'in örneği: tam yedek 12 Ocak'ta, artımlılar 13 ve 14 Ocak'ta alındı, süre 10 gün. Zincirdeki bütün dosyalar 24 Ocak'a kadar kilitli kalır. Süre, aktif zincirin son geri yükleme noktasından başlar ve her yeni artımlıyla bütün aktif zincir için uzar. Kilit, oturum başarıyla bittiğinde konur. Ağ kesintisiyle yarım kalan bir oturumun dosyaları kilitlenmeyebilir; sonraki çalıştırma yeni tam yedekse o dosyaları Set-VBRImmutability ile elle kilitlemeniz gerekir.
Saat değişirse ne olur? Veeam'in değiştirilemezlik hizmeti (veeamimmureposvc) her 10 dakikada sistem saatini ve donanım saatini kaydeder, dosya bayraklarını her 20 dakikada denetler. İki ölçümden biri 24 saatten fazla sapma gösterirse saklama işlemleri durur ve iş oturumunda uyarı çıkar. NTP sunucusunu ele geçirip saati ileri alan saldırgan bu yüzden kilitleri erken açamaz. Aynı koruma, cihaz 24 saatten uzun kapalı kaldığında da devreye girer. Normale dönmek için cihazın metin arayüzünde Host configuration > Reset time shift protection seçeneğini kullanın.
Sık yapılan hatalar
Kapasiteyi işin saklama süresine göre hesaplamak. Değiştirilemezlik süresi işin saklama süresinden uzunsa dosyalar saklama süresi dolduğunda değil, kilit süresi dolduğunda silinir. GFS tam yedeklerinde durum daha belirgin: Veeam, depo süresi ile GFS süresinden uzun olanı uygular. Üç yıllık aylık GFS, üç yıl boyunca silinemeyen 36 tam yedek demektir.
Süreyi yanlışlıkla çok uzun girmek. 300 yerine 3000 gün yazmak sekiz yıl boyunca geri alınamaz. Süreyi kısaltmak yalnızca sonraki yedekleri etkiler; mevcut kilitler sürer.
Uzaktan yönetim kartını unutmak. Değiştirilemezlik işletim sistemi seviyesinde çalışır. iDRAC/iLO'ya erişen saldırgan diski RAID denetleyicisinden silebilir. Kartı ayrı yönetim ağına alın, varsayılan parolasını değiştirin, MFA destekliyorsa açın.
Depoyu sanal makinede kurup "değiştirilemez" saymak. Hipervizör yöneticisi sanal diski silebilir. Sanal kurulum test ve küçük ortam için kabul edilebilir, ama tehdit modelinize hipervizör yöneticisinin ele geçirilmesini de yazın.
Application Backup Repository rolünü aynı cihaza eklemek. Veeam buna izin veriyor, ama iki rolü birleştirmenin değiştirilemezliğe karşı saldırı yüzeyini büyüttüğünü de açıkça yazıyor. Mümkünse ayrı cihaz kullanın.
Tek kopyaya güvenmek. Hardened repository birincil yedeğin silinmesini engeller, ama yangın, sel ya da donanım arızasına karşı korumaz. Değiştirilemez ikinci kopyayı başka bir lokasyona (Object Lock'lu nesne deposu ya da ikinci bir hardened repository) yedek kopyalama işiyle gönderin. Geri yükleme testini de takvime bağlayın: kilitli ama açılmayan yedek, yedek değildir.
Kaynaklar
- Veeam Help Center, "Requirements and Limitations" (Hardened Repository, v13): https://helpcenter.veeam.com/docs/vbr/userguide/hardened_repository_limitations.html (Ekim 2026)
- Veeam Help Center, "How Immutability Works": https://helpcenter.veeam.com/docs/vbr/userguide/hardened_repository_immutability.html (Ekim 2026)
- Veeam Help Center, "Veeam Infrastructure Appliance" (sistem gereksinimleri): https://helpcenter.veeam.com/docs/vbr/userguide/system_requirements_via.html (Ekim 2026)
- Veeam Help Center, "Considerations and Limitations" (Infrastructure Appliance): https://helpcenter.veeam.com/docs/vbr/userguide/linux_infrastructure_appliance_byb.html (Ekim 2026)
- Veeam Help Center, "Installing Veeam Infrastructure Appliance with ISO": https://helpcenter.veeam.com/docs/vbr/userguide/linux_infrastructure_appliance_install.html (Ekim 2026)
- Veeam Help Center, "Step 10. Configure Security Officer Account": https://helpcenter.veeam.com/docs/vbr/userguide/jeos_install_security_officer.html (Ekim 2026)
- Veeam Help Center, "Performing Initial Security Officer Login": https://helpcenter.veeam.com/docs/vbr/userguide/hmc_users_security_officer.html (Ekim 2026)
- Veeam Help Center, "Managing Storage": https://helpcenter.veeam.com/docs/vbr/userguide/hmc_manage_storage.html (Ekim 2026)
- Veeam Help Center, "Step 4. Configure Hardened Repository Settings": https://helpcenter.veeam.com/docs/vbr/userguide/hardened_repository_add_console_repository.html (Ekim 2026)
- Veeam Help Center, "Step 2. Specify Server Name or Address" (Infrastructure Appliance ekleme): https://helpcenter.veeam.com/docs/vbr/userguide/add_via_server_name.html (Ekim 2026)
Sık sorulan sorular
Hardened repository için kendi Linux sunucumu mu kurmalıyım, Veeam'in ISO'sunu mu?
Veeam v13 belgesi Veeam Infrastructure Appliance ISO'sunu önerilen yol olarak gösteriyor. ISO, Rocky Linux tabanlı ve DISA STIG profiline göre sınanmış bir işletim sistemi kurar, güncellemelerini Veeam yönetir ve SSH yerine sertifika tabanlı kimlik doğrulama kullanır. Kendi Linux sunucunuz da desteklenir ama sertleştirme ve güncelleme yükü sizde kalır.
Değiştirilemezlik süresi kaç gün olmalı?
Veeam 7 ile 9999 gün arasında bir değer kabul eder. Pratikte saldırganın içeride fark edilmeden kalabileceği süreyi kapsamalı; ben en az 14, tercihen 30 gün öneriyorum. Süre uzadıkça disk ihtiyacı da artar, çünkü süre dolmadan hiçbir dosya silinmez.
Sunucuyu 24 saatten uzun kapatırsam ne olur?
Veeam'in zaman kayması koruması devreye girer ve saklama (retention) işlemlerini durdurur; değiştirilemezlik bayrakları da ne konur ne kaldırılır. Cihazda Host Management konsolunun metin arayüzündeki Reset time shift protection seçeneğiyle normale dönersiniz.
Ters artımlı (reverse incremental) yedek kullanabilir miyim?
Hayır. Değiştirilemez dosya süre dolmadan birleştirilemez, bu yüzden Veeam hardened repository'de yalnızca aktif ya da sentetik tam yedekli ileri artımlı (forward incremental) yöntemi kabul eder. Reverse incremental ve forever forward incremental seçilemez.
Hardened repository'yi etki alanına katmalı mıyım?
Hayır, Veeam Infrastructure Appliance ile kurulan hardened repository etki alanına zaten katılamaz. Bu bilinçli bir tasarım: etki alanı yöneticisi olan saldırgan depoya o hesapla giremez.
Sistem Yöneticisi. Sanallaştırma ve depolama altyapıları kuruyor, yönetiyor ve burada belgeliyor. Yazıdaki bir bilgi eskidiyse düzeltme önerin.